
ช่องโหว่ PHP ที่ชื่อ PHP2Shell (CVE-2026-109618 และ CVE-2026-109619) เป็นบั๊กในตัว PHP Engine เอง เปิดทางให้ผู้โจมตีรันโค้ดบนเซิร์ฟเวอร์ได้โดยไม่ต้องล็อกอิน กระทบเว็บ WordPress, Drupal, Joomla และเว็บ PHP แทบทุกเว็บ วิธีแก้มีทางเดียวที่ครบคืออัปเดตเป็น PHP 8.2.35, 8.3.36, 8.4.27 หรือ 8.5.12 ขึ้นไป
ข่าวนี้ออกมาเมื่อ 21 ตุลาคม 2026 และกระจายในกลุ่มนักพัฒนาไทยเร็วมาก (เพจ devhub.in.th สรุปไว้เป็นภาษาไทยตั้งแต่วันแรก) บทความนี้รวบรวมจากแหล่งต้นทางโดยตรง ทั้งประกาศของทีม PHP, รายงานของ Wiz ที่ค้นพบช่องโหว่ และประกาศของ Cloudflare แล้วเรียบเรียงใหม่สำหรับเจ้าของเว็บ WordPress ที่อยากรู้ว่า “แล้วเว็บเราต้องทำอะไร” มากกว่ารายละเอียดเชิงลึกของ exploit
ครั้งนี้อัปเดตปลั๊กอินหรือธีมให้ใหม่แค่ไหนก็ไม่ช่วย เพราะปัญหาอยู่ที่ PHP ที่รันอยู่บนเซิร์ฟเวอร์
PHP2Shell คืออะไร สรุปแบบเข้าใจง่าย
PHP คือภาษาที่อยู่เบื้องหลัง WordPress และเว็บอีกจำนวนมหาศาล ทุกครั้งที่มีคนเปิดหน้าเว็บ เซิร์ฟเวอร์จะให้ PHP ประมวลผลคำขอนั้นแล้วส่งหน้าเว็บกลับไป
ทีมวิจัยของ Wiz พบว่าเมื่อ PHP เจอข้อผิดพลาดร้ายแรงระหว่างประมวลผลคำขอ โดยเฉพาะตอนหน่วยความจำไม่พอ (out-of-memory) มันจะเก็บกวาดสถานะภายในไม่หมด ข้อมูลที่ค้างอยู่นี้ถูกคำขอถัดไปที่วิ่งเข้า worker ตัวเดียวกันหยิบไปใช้ต่อ ผู้โจมตีจึงจัดลำดับคำขอให้หน่วยความจำเสียหายในแบบที่ตัวเองควบคุมได้ จนสุดท้ายรันโค้ดบนเซิร์ฟเวอร์ได้
จุดที่ทำให้เคสนี้หนักคือ Wiz ระบุว่า ช่องโหว่อยู่ในตัว PHP โดยไม่ขึ้นกับแอปที่รันอยู่ข้างบน แม้แต่โปรแกรม “Hello World” ธรรมดาที่รันบน PHP เวอร์ชันที่มีปัญหาก็โดนได้ และทีมวิจัยสาธิตการโจมตีโดยไม่ต้องล็อกอินกับ WordPress, Drupal และ Joomla รุ่นล่าสุดได้สำเร็จ
สองช่องโหว่ ต่างกันยังไง
ตาม ประกาศความปลอดภัยของ PHP ช่องโหว่ถูกรวมไว้ใต้ CVE สองรายการ
| CVE | ชื่อในประกาศ PHP | เกิดจากอะไร | ผลที่ Wiz สาธิตได้ |
|---|---|---|---|
| CVE-2026-109618 | RCE via OOM corruption | ตอนหน่วยความจำไม่พอ PHP หยุดกลางคันขณะข้อมูลคำขอยังเตรียมไม่เสร็จ แล้วขั้นตอนเก็บกวาดไปใช้ข้อมูลนั้นเหมือนเป็นข้อมูลปกติ | อ่านหน่วยความจำของ worker ได้ และรันโค้ดบน WordPress, Drupal, Joomla โดยไม่ต้องล็อกอิน |
| CVE-2026-109619 | RCE via stale global state | สถานะภายในของคำขอหนึ่งค้างอยู่หลังหน่วยความจำถูกคืนแล้ว คำขอถัดไปใน worker เดียวกันหยิบไปใช้ต่อ | รันโค้ดบน Drupal และ WordPress โดยไม่ต้องล็อกอิน |
ทั้งสองรายการได้คะแนนความรุนแรง CVSS v4.0 ที่ 9.2 จาก 10 (ระดับ Critical) ตามที่ ทีม PHP ระบุใน GitHub Security Advisory ช่วงแรกที่ข่าวหลุดมีคนพูดถึงคะแนน 10.0 แต่ตัวเลขทางการคือ 9.2
เว็บแบบไหนโดนบ้าง
ประกาศของ PHP ใช้คำว่าเสี่ยงคือ “PHP ทุกตัวที่ให้บริการคำขอเว็บ” ครอบคลุมการรันทุกรูปแบบที่เว็บทั่วไปใช้
- PHP-FPM ที่ใช้คู่กับ Nginx หรือ Apache บน VPS ส่วนใหญ่
- Apache + mod_php ทีม PHP มองว่าเสี่ยงสูงสุด เพราะมี exploit ที่สาธิตแล้วว่าคำขอเดียวที่ไม่ต้องล็อกอินก็เริ่มโจมตีได้ก่อนโค้ดของเว็บจะทำงานด้วยซ้ำ
- LiteSpeed ที่โฮสติ้งหลายเจ้าในไทยและต่างประเทศใช้
- php-cgi และ FrankenPHP
ส่วนเรื่องเวอร์ชัน Wiz ระบุว่า PHP ทุกเวอร์ชันในรอบสิบปีที่ผ่านมาโดนอย่างน้อยหนึ่งช่องโหว่ ย้อนไปถึง PHP 5.4 แปลว่าเว็บเก่าที่ไม่เคยอัปเดต PHP มานานคือกลุ่มที่น่าห่วงที่สุด
เวอร์ชันที่แก้แล้ว
| สาย PHP | เวอร์ชันที่ยังมีช่องโหว่ | อัปเดตเป็นอย่างน้อย | หมายเหตุ |
|---|---|---|---|
| 8.5 | ต่ำกว่า 8.5.12 | 8.5.12 | ยังได้รับการดูแล |
| 8.4 | ต่ำกว่า 8.4.27 | 8.4.27 | ยังได้รับการดูแล |
| 8.3 | ต่ำกว่า 8.3.36 | 8.3.36 | ยังได้รับการดูแล |
| 8.2 | ต่ำกว่า 8.2.35 | 8.2.35 | หมดอายุการดูแลวันที่ 31 ธ.ค. 2026 |
| 8.1 และเก่ากว่า | ทุกเวอร์ชัน | ไม่มีรุ่นแก้ทางการ | มีแพตช์ย้อนหลังแบบซอร์สให้ 7.4, 8.0, 8.1 หรือรอแพ็กเกจจาก distribution / ผู้ให้บริการ LTS |
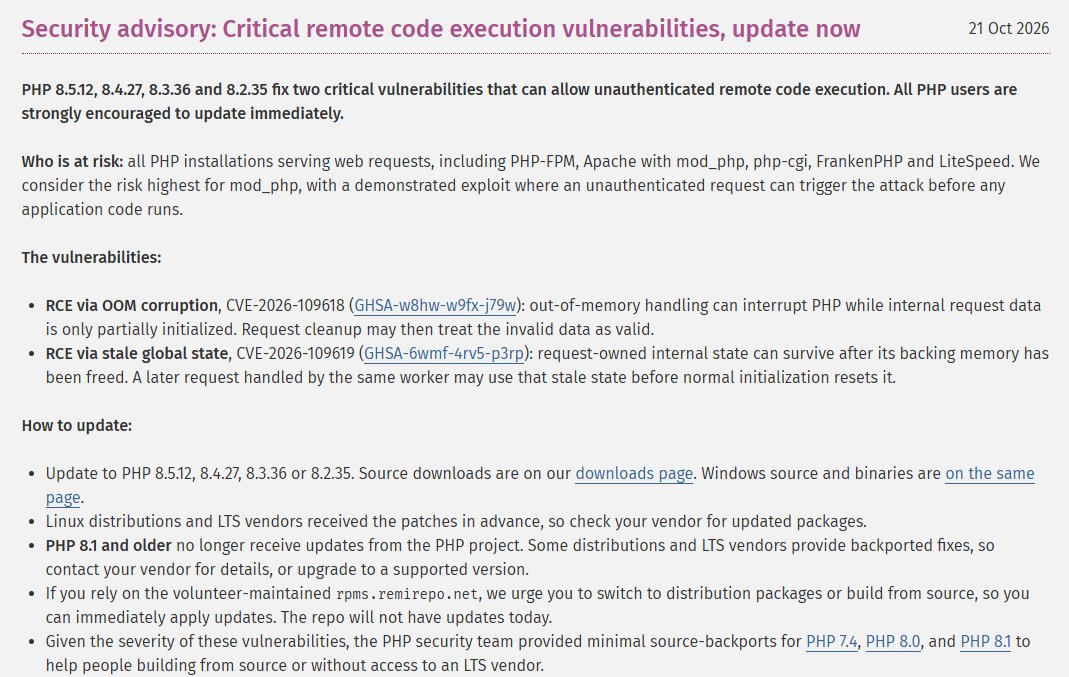
มีจุดหนึ่งที่ต้องระวัง Linux distribution อย่าง Debian หรือ Ubuntu ได้รับแพตช์ล่วงหน้า และมักนำการแก้ไขไปใส่ในแพ็กเกจที่เลขเวอร์ชันยังดูเก่ากว่า 8.3.36 ได้ The Hacker News อ้างคำแนะนำของ Debian ว่าให้ดูใน changelog ของแพ็กเกจว่ามีเลข CVE นี้หรือยัง แทนการดูเลขเวอร์ชันอย่างเดียว ในทางกลับกัน โฮสติ้งบางเจ้าก็อาจแพตช์ PHP ที่ตัวเองคอมไพล์เองแล้วโดยเลขยังเหมือนเดิม วิธีที่ชัวร์ที่สุดจึงเป็นการถามผู้ให้บริการตรงๆ
ตอนนี้มีคนโจมตีจริงหรือยัง
ไทม์ไลน์ครั้งนี้ไม่เป็นไปตามแผน ข้อมูลรายงานว่าเดิมจะเปิดเผยพร้อมกันในวันที่ 22 ตุลาคม แต่วันที่ 20 ตุลาคม เลข CVE ทั้งสองตัวหลุดไปอยู่ใน Hacker News และโซเชียลมีเดียก่อน ทีม PHP จึงเลื่อนการปล่อยแพตช์มาเป็นวันที่ 21 ตุลาคม ราว 14:00 น. ตามเวลา UTC (ประมาณ 21:00 น. เวลาไทย)
ด้าน Cloudflare ประกาศว่า เปิดกฎ WAF ป้องกันเส้นทางโจมตีที่รู้แล้วตั้งแต่ 03:02 น. UTC ของวันที่ 21 ตุลาคม ให้ลูกค้าทุกแพ็กเกจรวมถึงแพ็กเกจฟรี และระบุว่าเห็นทราฟฟิกโจมตีที่พุ่งเป้ามายังลูกค้าแล้ว พร้อมเห็นผู้โจมตีพยายามดัดแปลง payload เพื่อหลบกฎ
ณ วันที่ข่าวออก ยังไม่มีแหล่งไหนยืนยันว่ามีเว็บถูกเจาะสำเร็จจากช่องโหว่นี้ และยังไม่อยู่ในรายการ Known Exploited Vulnerabilities ของ CISA แต่ด้วยคะแนนความรุนแรงระดับนี้ บวกกับมีโค้ดอ้างว่าเป็น exploit เผยแพร่ออกมาแล้ว การรอให้มีข่าวเว็บโดนก่อนค่อยอัปเดตไม่ใช่ทางเลือกที่ดี
WAF ช่วยซื้อเวลาได้ แต่ไม่ได้ปิดช่องโหว่ ทาง Cloudflare เองก็ย้ำว่ายังต้องอัปเดต PHP อยู่ดี
เช็กเวอร์ชัน PHP ของเว็บ WordPress ยังไง
ไม่ต้องเข้าเซิร์ฟเวอร์ก็ดูได้จากหลังบ้าน WordPress
- ล็อกอินเข้า wp-admin
- ไปที่เมนู เครื่องมือ → สุขภาพเว็บ (Tools → Site Health)
- กดแท็บ ข้อมูล (Info)
- เปิดหัวข้อ เซิร์ฟเวอร์ แล้วดูบรรทัด รุ่นของ PHP และ PHP SAPI
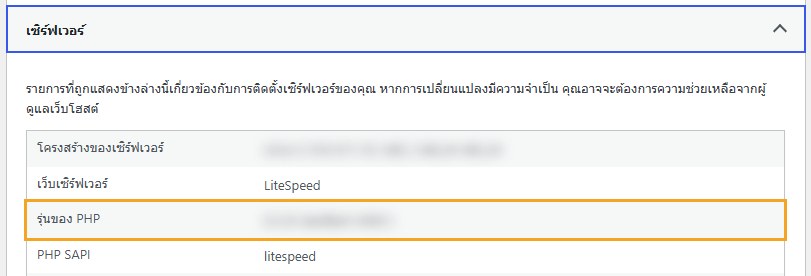
บรรทัด PHP SAPI บอกว่าเว็บรัน PHP แบบไหน เช่น fpm-fcgi, apache2handler (คือ mod_php) หรือ litespeed ข้อมูลนี้มีประโยชน์ตอนคุยกับโฮสติ้ง และช่วยประเมินว่าเสี่ยงมากน้อยแค่ไหน
ถ้ามีสิทธิ์เข้าเซิร์ฟเวอร์ผ่าน SSH ให้ใช้คำสั่ง php -v ได้ แต่ระวังว่า PHP ที่ตอบใน command line อาจไม่ใช่ตัวเดียวกับที่เว็บใช้จริง เพราะเซิร์ฟเวอร์หนึ่งเครื่องติดตั้ง PHP ได้หลายเวอร์ชัน ถ้าตัวเลขไม่ตรงกับใน Site Health ให้เชื่อ Site Health
เจ้าของเว็บแต่ละแบบต้องทำอะไร
ใช้ Shared Hosting หรือ Managed WordPress
กลุ่มนี้คือเว็บธุรกิจส่วนใหญ่ PHP เป็นของผู้ให้บริการ เราอัปเดตตัว PHP เองไม่ได้ สิ่งที่ทำได้คือ
- ส่งข้อความถามโฮสติ้งตรงๆ ว่าแพตช์ CVE-2026-109618 และ CVE-2026-109619 แล้วหรือยัง สำหรับ PHP ทุกเวอร์ชันที่ให้เลือกในแผงควบคุม
- เลือกเวอร์ชันที่ยังได้รับการดูแล ถ้าเว็บยังอยู่บน PHP 7.x หรือ 8.0/8.1 ให้ถือโอกาสย้ายขึ้น 8.3 หรือ 8.4 แต่ต้องสำรองเว็บและทดสอบก่อน เพราะปลั๊กอินเก่าบางตัวอาจพังเมื่อเปลี่ยนเวอร์ชันใหญ่
- เช็กซ้ำหลังโฮสต์ตอบ ว่าเลขเวอร์ชันใน Site Health ขยับแล้ว หรือได้คำยืนยันเป็นลายลักษณ์อักษรว่าแพตช์แบบ backport แล้ว
ใช้ VPS หรือดูแลเซิร์ฟเวอร์เอง
- อัปเดตแพ็กเกจ PHP ผ่าน package manager ของ distribution ที่ใช้ แล้วตรวจ changelog ว่ามีเลข CVE ทั้งสองตัว
- รีสตาร์ต PHP-FPM, Apache หรือ LiteSpeed ทุกตัว หลังอัปเดต ถ้า worker เก่ายังรันอยู่ โค้ดเก่าก็ยังทำงานอยู่ในหน่วยความจำ
- ถ้าใช้ repository ของ rpms.remirepo.net ประกาศของ PHP แจ้งว่า repo นี้ยังไม่มีอัปเดตในวันที่ปล่อยแพตช์ และแนะนำให้เปลี่ยนไปใช้แพ็กเกจของ distribution หรือคอมไพล์จากซอร์ส
- ถ้าใช้ Docker ให้ pull image PHP เวอร์ชันใหม่แล้ว rebuild คอนเทนเนอร์ ไม่ใช่แค่ restart
มี Cloudflare หรือ WAF อยู่หน้าเว็บ
ถ้าเว็บผ่าน Cloudflare อยู่แล้ว กฎป้องกันเปิดให้อัตโนมัติแม้แพ็กเกจฟรี ส่วนแพ็กเกจเสียเงินควรเข้าไปเช็กว่า Cloudflare Managed Ruleset อยู่ในโหมด block แต่ทั้งหมดนี้คือชั้นป้องกันเสริม ใครยังไม่ได้ใช้และอยากรู้ว่าทำงานยังไง อ่านต่อได้ที่ Cloudflare คืออะไร
ถ้ายังอัปเดตไม่ได้ทันที ลดความเสี่ยงชั่วคราวยังไง
ส่วนนี้สำหรับคนที่คุมการตั้งค่า PHP เองได้ (VPS หรือเซิร์ฟเวอร์ของตัวเอง) ประกาศของ PHP ให้มาตรการลดความเสี่ยงไว้ชุดหนึ่ง และย้ำชัดว่า ไม่ได้ทำให้เซิร์ฟเวอร์ปลอดภัย เป็นแค่การปิดบางเส้นทางโจมตี
สำหรับ CVE-2026-109618
- ตั้ง
memory_limit=-1ในระดับที่แอปเขียนทับไม่ได้ เช่นphp_admin_valueใน pool ของ FPM หรือคอนฟิกของ Apache และตรวจว่าไม่มีที่ไหนกำหนดค่าจำกัดกลับมา ข้อนี้สวนทางกับที่เราคุ้นเคย เพราะปกติเราจะ เพิ่ม PHP memory limit เป็นตัวเลข แต่ในเคสนี้จุดประสงค์คือตัดเงื่อนไขที่ผู้โจมตีสั่งให้หน่วยความจำเต็มได้ จึงต้องมีขอบเขตด้านอื่นมาคุมแทน - ลด
post_max_sizeลง ถ้าเว็บไม่ต้องรับอัปโหลดไฟล์ให้ตั้ง 8M ถ้าต้องอัปโหลดให้ตั้ง 32M และให้upload_max_filesizeต่ำกว่าค่านี้ - จำกัดขนาดคำขอ จำนวนฟิลด์ และจำนวน part ของ multipart ที่ระดับเว็บเซิร์ฟเวอร์หรือ proxy
- ใช้ container หรือ cgroup จำกัดหน่วยความจำแทน และห้ามใช้
RLIMIT_ASหรือRLIMIT_DATAเพราะจะทำให้เกิดเงื่อนไขที่มีช่องโหว่เสียเอง
สำหรับ CVE-2026-109619
- ตั้ง
session.upload_progress.enabled=0ใน php.ini หรือคอนฟิกของ pool แล้วรีสตาร์ต worker ทุกตัว ห้ามใช้ini_set()หรือ.user.iniเพราะมีผลช้าเกินไป - ถ้าเป็น PHP 8.5 ให้ตั้ง
fatal_error_backtraces=0แล้วรีสตาร์ต - ลบการตั้งค่าที่ไม่ถูกต้องหรือเลิกใช้แล้วซึ่งทำให้เกิดข้อความแจ้งเตือนตั้งแต่ต้นคำขอ การซ่อนข้อความด้วย
display_errorsหรือ@ไม่ช่วย
ระหว่างรอ ให้คอยดูสัญญาณผิดปกติที่ Wiz แนะนำ ได้แก่ คำขอแบบ multipart แปลกๆ ตามด้วย error เรื่อง memory limit หรือ HTTP 500 ซ้ำๆ, cookie PHPSESSID ที่ยาวผิดปกติหรือรูปแบบเพี้ยน และ worker ของ PHP ที่ตายแล้วเกิดใหม่บ่อยโดยไม่มีสาเหตุ
อัปเดตแล้ว ควรทำอะไรต่อ
Wiz สาธิตว่าช่องโหว่นี้อ่านหน่วยความจำของเซิร์ฟเวอร์ได้ ซึ่งอาจมีรหัสผ่าน token และ API key อยู่ ถ้าเว็บเปิดรับทราฟฟิกจากอินเทอร์เน็ตด้วย PHP เวอร์ชันที่มีช่องโหว่มาสักพัก โดยเฉพาะช่วงหลังข่าวหลุด การเก็บงานต่อไปนี้ช่วยให้อุ่นใจขึ้น
- เปลี่ยนรหัสผ่านผู้ดูแลระบบ WordPress และรหัสผ่านฐานข้อมูล
- สร้าง salt keys ใน
wp-config.phpใหม่ ซึ่งจะทำให้ทุกคนที่ล็อกอินค้างอยู่ต้องล็อกอินใหม่ - เปลี่ยน API key ของบริการที่ผูกกับเว็บ เช่น ระบบชำระเงิน อีเมล หรือ SMTP
- ตรวจหาบัญชีผู้ดูแลที่ไม่รู้จัก และไฟล์ PHP แปลกใหม่ในโฟลเดอร์
wp-content/uploads - มีระบบสำรองข้อมูลอัตโนมัติที่เก็บไว้นอกเซิร์ฟเวอร์ ถ้ายังไม่มี ลองดูรายชื่อ ปลั๊กอิน WordPress ที่ควรมี ซึ่งรวมเรื่องสำรองข้อมูลและความปลอดภัยไว้
งานพวกนี้ไม่ได้บอกว่าเว็บโดนแล้ว แต่ในเคสที่ช่องโหว่อ่านหน่วยความจำได้ การเปลี่ยนกุญแจทั้งชุดคือการปิดความเสี่ยงที่เราไม่มีทางรู้แน่
เคสนี้บอกอะไรเราเกี่ยวกับยุค AI
อีกเรื่องที่ทำให้ข่าวนี้ถูกพูดถึงมากคือวิธีค้นพบ Wiz ระบุว่าใช้ Wiz Atlas, Gemini 4 Argon และ GPT-5.6 Sol ตลอดงานวิจัย เริ่มพบช่องโหว่แรกวันที่ 19 สิงหาคม 2026 ยืนยันการรันโค้ดบน Drupal ได้ในวันถัดมา และบน WordPress ในวันที่ 21 สิงหาคม ก่อนรายงานให้ทีม PHP วันที่ 24 สิงหาคม
Wiz สรุปว่าโค้ดที่มีปัญหาอยู่มานานกว่าสิบปี สิ่งที่ AI เปลี่ยนคือความสามารถในการต่อบั๊กหลายตัวเข้าด้วยกันและปรับ exploit ให้เข้ากับแต่ละเป้าหมาย ซึ่งเมื่อก่อนต้องใช้ทีมระดับโลกหลายเดือน ตอนนี้นักวิจัยคนเดียวทำได้ในราวหนึ่งสัปดาห์ ผมมองว่าประเด็นที่เจ้าของเว็บควรเก็บไว้คือ ระยะเวลาระหว่าง “มีข่าวช่องโหว่” กับ “มีคนเอาไปโจมตีจริง” จะสั้นลงเรื่อยๆ
ความปลอดภัยของเว็บไม่ได้จบที่วันส่งมอบ แต่อยู่ที่ว่ามีใครคอยอัปเดตเมื่อข่าวแบบนี้ออกมา
สำหรับธุรกิจที่ไม่มีทีมไอทีของตัวเอง ทางที่ง่ายที่สุดคือให้คนที่ดูแลเว็บรับผิดชอบเรื่องอัปเดตตั้งแต่ระดับเซิร์ฟเวอร์ไปจนถึงปลั๊กอิน
อัปเดตจากฝั่งเรา: เว็บของลูกค้าทั้งหมดที่ผมดูแลอยู่ ได้รับการแพตช์ PHP เป็นเวอร์ชันที่แก้ช่องโหว่นี้เรียบร้อยแล้ว ใครที่ใช้บริการ ดูแลหลังส่งมอบ กับเราอยู่ไม่ต้องทำอะไรเพิ่ม ส่วนใครดูแลเว็บเองแล้วไม่แน่ใจว่าเซิร์ฟเวอร์ของตัวเองปลอดภัยหรือยัง ทักมาให้ช่วยเช็กได้
คำถามที่พบบ่อยเกี่ยวกับ PHP2Shell
อัปเดต WordPress ปลั๊กอิน และธีมเป็นเวอร์ชันล่าสุดแล้ว ปลอดภัยจาก PHP2Shell ไหม
ไม่ ช่องโหว่ PHP2Shell อยู่ในตัว PHP ที่รันบนเซิร์ฟเวอร์ ไม่ได้อยู่ในโค้ดของ WordPress ปลั๊กอิน หรือธีม ต้องอัปเดต PHP เป็น 8.2.35, 8.3.36, 8.4.27 หรือ 8.5.12 ขึ้นไป หรือให้โฮสติ้งยืนยันว่าแพตช์ CVE-2026-109618 และ CVE-2026-109619 แล้ว
ใช้ Shared Hosting ต้องทำอะไรเองบ้าง
ตัว PHP เป็นความรับผิดชอบของโฮสติ้ง ให้ติดต่อผู้ให้บริการเพื่อถามว่าแพตช์ CVE ทั้งสองตัวแล้วหรือยัง เช็กเวอร์ชันใน Site Health ของ WordPress และถ้าเว็บยังใช้ PHP 8.1 หรือเก่ากว่า ให้สำรองเว็บแล้วย้ายขึ้นเวอร์ชันที่ยังได้รับการดูแล
มี Cloudflare แล้ว ไม่ต้องอัปเดต PHP ได้ไหม
ยังต้องอัปเดต Cloudflare เปิดกฎ WAF ป้องกันเส้นทางโจมตีที่รู้แล้วให้ทุกแพ็กเกจรวมถึงแพ็กเกจฟรี แต่ระบุเองว่าเป็นการป้องกันเสริม และพบผู้โจมตีพยายามดัดแปลง payload เพื่อหลบกฎ การอัปเดต PHP จึงยังเป็นวิธีแก้ที่ครบเพียงทางเดียว
PHP 7.4 หรือ 8.0 จะได้รับแพตช์ไหม
ทีม PHP ไม่ออกเวอร์ชันใหม่ให้ PHP 8.1 และเก่ากว่าแล้ว แต่ครั้งนี้ปล่อยแพตช์ย้อนหลังแบบซอร์สโค้ดให้ PHP 7.4, 8.0 และ 8.1 สำหรับคนที่คอมไพล์เอง ส่วนผู้ใช้ทั่วไปควรถามผู้ให้บริการหรือ distribution ว่ามีแพ็กเกจที่แก้แล้วไหม และวางแผนย้ายไปเวอร์ชันที่ยังได้รับการดูแล
รู้ได้ยังไงว่าเว็บถูกโจมตีด้วยช่องโหว่นี้แล้วหรือยัง
ช่องโหว่ทำงานต่ำกว่าระดับแอป จึงอาจไม่ทิ้งร่องรอยใน log ของ WordPress มากนัก Wiz แนะนำให้สังเกตคำขอแบบ multipart ที่ผิดปกติตามด้วย error เรื่อง memory limit หรือ HTTP 500 ซ้ำๆ, cookie PHPSESSID ที่ยาวหรือเพี้ยน และ PHP worker ที่รีสตาร์ตบ่อยโดยไม่มีสาเหตุ ถ้าไม่แน่ใจ ให้อัปเดตแล้วเปลี่ยนรหัสผ่านและ API key ที่สำคัญไว้ก่อน