
SSL คือใบรับรองดิจิทัล (SSL/TLS Certificate) ที่ติดไว้บนเว็บไซต์ เพื่อเข้ารหัสข้อมูลระหว่างเบราว์เซอร์ของผู้ชมกับเซิร์ฟเวอร์ และยืนยันว่าเว็บนั้นเป็นเจ้าของโดเมนตัวจริง เว็บที่ติดตั้ง SSL แล้วจะเปิดด้วย https:// แทน http:// ทุกวันนี้ติดตั้งได้ฟรีผ่าน Let’s Encrypt หรือ Cloudflare โดยไม่ต้องซื้อใบรับรองแบบเสียเงินก็ได้
หลายคนเข้าใจว่า SSL เป็นเรื่องของเว็บที่รับชำระเงินเท่านั้น แต่ตอนนี้เบราว์เซอร์มองเว็บที่ไม่มี HTTPS ว่า “ไม่ปลอดภัย” ไปแล้ว ไม่ว่าจะเป็นเว็บบริษัท เว็บร้านค้า หรือบล็อกธรรมดา บทความนี้จะอธิบายว่า SSL ทำงานยังไง เว็บที่ไม่มีเสียอะไรบ้าง ควรเลือกแบบฟรีหรือแบบเสียเงิน และวิธีย้ายเว็บ WordPress ไปเป็น HTTPS ให้ครบโดยไม่ทำอันดับหล่น
SSL กับ TLS คือตัวเดียวกันไหม
ในทางเทคนิค SSL (Secure Sockets Layer) เป็นชื่อโปรโตคอลรุ่นเก่า ที่ถูกพัฒนาต่อจนกลายเป็น TLS (Transport Layer Security) เวอร์ชันสุดท้ายของ SSL คือ SSL 3.0 ซึ่ง IETF ประกาศเลิกใช้ไปตั้งแต่ปี 2015 (RFC 7568) ส่วน TLS 1.0 และ 1.1 ก็ถูกประกาศเลิกใช้ตามไปในปี 2021 (RFC 8996) ปัจจุบันเว็บส่วนใหญ่ใช้ TLS 1.2 และ TLS 1.3
แต่คนในวงการยังเรียกติดปากว่า “SSL” อยู่ดี ผู้ให้บริการโฮสติ้งก็ยังขายในชื่อ “SSL Certificate” ดังนั้นเวลาเห็นคำว่า SSL, TLS หรือ SSL/TLS ในบทความนี้ ให้เข้าใจว่าพูดถึงสิ่งเดียวกัน คือใบรับรองที่ทำให้เว็บเปิดเป็น HTTPS ได้
พูดง่ายๆ คือ SSL เป็นชื่อเรียกที่คนคุ้นหู ส่วนสิ่งที่ทำงานอยู่จริงในเบราว์เซอร์ทุกวันนี้คือ TLS
SSL ทำงานยังไง ทำไมข้อมูลถึงปลอดภัยขึ้น
ลองนึกภาพการส่งโปสการ์ดกับการส่งจดหมายในซองปิดผนึก เว็บแบบ HTTP เหมือนโปสการ์ด ใครที่อยู่ระหว่างทาง เช่น Wi-Fi สาธารณะในร้านกาแฟ ก็อ่านข้อความได้ ส่วนเว็บแบบ HTTPS เหมือนจดหมายที่ใส่ซองล็อกไว้ คนกลางทางเห็นแค่ว่ามีจดหมายส่งไป แต่เปิดอ่านหรือแก้ไขข้างในไม่ได้
เบื้องหลังจะมีขั้นตอนที่เรียกว่า TLS Handshake เกิดขึ้นทุกครั้งที่เปิดเว็บ โดยสรุปคร่าวๆ ได้แบบนี้
- เบราว์เซอร์ขอเชื่อมต่อกับเว็บไซต์ และแจ้งว่ารองรับการเข้ารหัสแบบไหนบ้าง
- เซิร์ฟเวอร์ส่งใบรับรอง SSL กลับมา ในใบรับรองมีชื่อโดเมน วันหมดอายุ และลายเซ็นของผู้ออกใบรับรอง (CA)
- เบราว์เซอร์ตรวจว่าใบรับรองออกโดย CA ที่เชื่อถือได้ ยังไม่หมดอายุ และตรงกับโดเมนที่เปิดอยู่
- ถ้าผ่าน ทั้งสองฝั่งจะตกลงกุญแจสำหรับเข้ารหัสข้อมูลของรอบนั้น
- จากนั้นข้อมูลทุกอย่าง ทั้งหน้าเว็บ ฟอร์ม รหัสผ่าน หรือคุกกี้ จะถูกเข้ารหัสก่อนส่ง
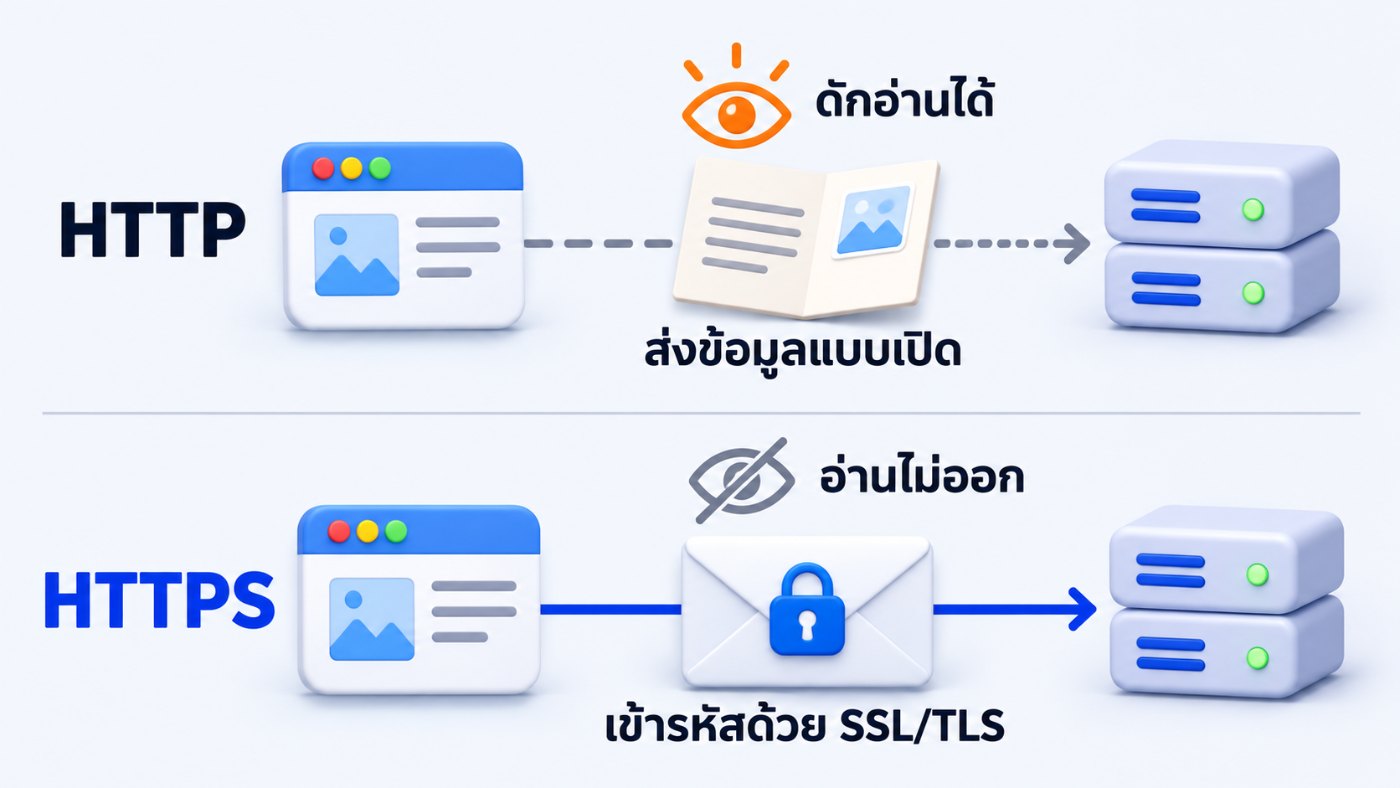
ทั้งหมดนี้ใช้เวลาเสี้ยววินาที ผู้ชมไม่ต้องทำอะไรเลย สิ่งที่ SSL ให้มีสามอย่างหลัก คือการเข้ารหัส (คนอื่นแอบอ่านไม่ได้) ความถูกต้องของข้อมูล (ไม่มีใครแอบแทรกโฆษณาหรือโค้ดระหว่างทาง) และการยืนยันตัวตนของโดเมน (ผู้ชมคุยกับเว็บที่ตั้งใจเปิดจริงๆ)
อย่างไรก็ตาม SSL ไม่ได้แปลว่าเว็บนั้น “น่าเชื่อถือ” เสมอไป เว็บหลอกลวงก็ขอใบรับรองฟรีได้เหมือนกัน รูปกุญแจบอกแค่ว่าการเชื่อมต่อถูกเข้ารหัส ไม่ได้รับรองว่าเจ้าของเว็บเป็นคนดี
เว็บไม่มี HTTPS เสียอะไรบ้าง
ถ้าเป็นเมื่อสิบปีก่อน เว็บที่ไม่มี SSL อาจยังพอไปได้ แต่ตอนนี้ผลกระทบชัดขึ้นเรื่อยๆ ทั้งฝั่งผู้ชม ฝั่ง Google และฝั่งฟีเจอร์ของเว็บเอง
เบราว์เซอร์ขึ้นเตือนก่อนลูกค้าจะเห็นหน้าเว็บ
Chrome แสดงคำว่า “ไม่ปลอดภัย” (Not secure) ที่ช่องที่อยู่ของเว็บ HTTP มาหลายปีแล้ว และล่าสุด Google ประกาศว่าจะเปิดการตั้งค่า “ใช้การเชื่อมต่อที่ปลอดภัยเสมอ” สำหรับเว็บสาธารณะเป็นค่าเริ่มต้น ตั้งแต่ Chrome 154 ซึ่งออกในเดือนตุลาคม 2026 คือ Chrome จะถามผู้ใช้ก่อนเข้าเว็บสาธารณะที่ไม่ใช้ HTTPS เป็นครั้งแรก
ลองคิดในมุมลูกค้าที่กดลิงก์เข้ามาจาก Google หรือ LINE แล้วเจอหน้าต่างเตือนก่อนจะเห็นสินค้า หลายคนจะกดย้อนกลับทันที โดยไม่ได้สนใจว่าเว็บนั้นจริงๆ แล้วปลอดภัยหรือเปล่า
เว็บที่ไม่มี HTTPS ไม่ได้แค่เสียความน่าเชื่อถือ แต่อาจเสียลูกค้าตั้งแต่ก่อนหน้าเว็บโหลดเสร็จ
เสียคะแนนเรื่อง SEO และประสบการณ์ผู้ใช้
Google ประกาศใช้ HTTPS เป็นสัญญาณจัดอันดับตั้งแต่ปี 2014 แม้จะเป็นสัญญาณที่มีน้ำหนักไม่มาก แต่ในคู่มือ Page Experience ของ Google Search Central ก็ยังมีคำถามให้เจ้าของเว็บประเมินตัวเองว่าหน้าเว็บส่งข้อมูลอย่างปลอดภัยหรือไม่ และใน Google Search Console ก็มีรายงาน HTTPS ให้ตรวจว่าหน้าไหนยังเป็น HTTP อยู่
ผลทางอ้อมอาจหนักกว่าตัวสัญญาณเองด้วย เพราะถ้าคนเข้าเว็บแล้วกดออกเพราะเห็นคำเตือน ก็เท่ากับเสียโอกาสที่หน้านั้นจะได้คลิกและได้ลูกค้า
ข้อมูลในฟอร์มถูกดักอ่านได้
ฟอร์มติดต่อ ฟอร์มสมัครสมาชิก หรือหน้าล็อกอิน wp-admin ของเว็บ HTTP ส่งข้อมูลเป็นข้อความธรรมดา ถ้ามีคนดักฟังในเครือข่ายเดียวกัน ก็อ่านชื่อ เบอร์โทร อีเมล หรือรหัสผ่านได้ สำหรับธุรกิจในไทยที่เก็บข้อมูลส่วนบุคคลของลูกค้า PDPA ยังกำหนดให้ผู้ควบคุมข้อมูลต้องมีมาตรการรักษาความปลอดภัยที่เหมาะสมด้วย การเข้ารหัสการเชื่อมต่อจึงเป็นพื้นฐานขั้นต่ำที่ควรมี
ใช้ฟีเจอร์ใหม่ๆ ของเว็บไม่ได้
เบราว์เซอร์สมัยใหม่จำกัดหลายฟีเจอร์ไว้ให้เฉพาะเว็บ HTTPS เช่น การขอตำแหน่งที่ตั้ง การแจ้งเตือน (Push Notification) Service Worker สำหรับ PWA และโปรโตคอล HTTP/2 กับ HTTP/3 ที่ช่วยให้เว็บโหลดเร็วขึ้น ระบบชำระเงินออนไลน์และบริการภายนอกหลายเจ้าก็บังคับให้หน้าเว็บที่เชื่อมต่อต้องเป็น HTTPS
ประเภทของใบรับรอง SSL (DV, OV, EV)
ใบรับรอง SSL แบ่งตามระดับการตรวจสอบตัวตนได้สามแบบ ทั้งสามแบบเข้ารหัสได้แข็งแรงเท่ากัน ต่างกันแค่ว่า CA ตรวจสอบเจ้าของเว็บละเอียดแค่ไหน
| ประเภท | ตรวจสอบอะไร | ใช้เวลาออกใบรับรอง | เหมาะกับ |
|---|---|---|---|
| DV (Domain Validation) | ตรวจแค่ว่าคุมโดเมนนั้นได้จริง | ไม่กี่นาที ทำอัตโนมัติได้ | เว็บบริษัท บล็อก ร้านค้าออนไลน์ส่วนใหญ่ |
| OV (Organization Validation) | ตรวจโดเมน + ตรวจว่าองค์กรมีตัวตนจริง | ประมาณ 1-3 วัน | องค์กรที่ต้องการแสดงชื่อบริษัทในรายละเอียดใบรับรอง |
| EV (Extended Validation) | ตรวจองค์กรละเอียดที่สุดตามเกณฑ์ของ CA/Browser Forum | หลายวันถึงหลายสัปดาห์ | ธนาคาร สถาบันการเงิน หรือหน่วยงานที่มีข้อกำหนดเฉพาะ |
สมัยก่อน EV จะแสดงชื่อบริษัทสีเขียวในแถบที่อยู่ แต่ Chrome เลิกแสดงแบบนั้นไปตั้งแต่ปี 2019 และในปี 2023 ก็เปลี่ยนไอคอนกุญแจเป็นไอคอนปรับแต่ง (tune) แล้ว ผู้ชมทั่วไปจึงแทบมองไม่เห็นความต่างระหว่าง DV กับ EV
นอกจากระดับการตรวจสอบ ยังแบ่งตามจำนวนโดเมนที่ครอบคลุมได้อีก เช่น Single Domain (โดเมนเดียว), Wildcard (*.example.com ครอบคลุมซับโดเมนทั้งหมด) และ Multi-Domain/SAN (หลายโดเมนในใบเดียว)
SSL ฟรีกับแบบเสียเงิน ต่างกันตรงไหน
คำถามนี้เจอบ่อยมาก โดยเฉพาะเวลาโฮสติ้งเสนอขาย SSL รายปี คำตอบสั้นๆ คือเรื่องการเข้ารหัสไม่ต่างกัน ที่ต่างคือระดับการตรวจสอบ การรับประกัน และความสะดวกในการต่ออายุ
| หัวข้อ | SSL ฟรี (เช่น Let’s Encrypt, Cloudflare) | SSL แบบเสียเงิน |
|---|---|---|
| ความแข็งแรงของการเข้ารหัส | เท่ากัน | เท่ากัน |
| ประเภทที่ได้ | DV เท่านั้น | มีทั้ง DV, OV และ EV |
| อายุใบรับรอง | สั้น (Let’s Encrypt ปัจจุบัน 90 วัน) | ยาวกว่า แต่ถูกจำกัดตามกฎใหม่ของอุตสาหกรรม |
| การต่ออายุ | อัตโนมัติผ่านโฮสติ้งหรือ Cloudflare | บางเจ้าต้องต่อเองหรือติดตั้งใบใหม่ |
| การรับประกัน (Warranty) | ไม่มี | มีตามแพ็กเกจ |
| การช่วยเหลือ | ฟอรัมและเอกสาร | มีฝ่ายซัพพอร์ตของผู้ขาย |
ส่วนตัวผมมองว่าเว็บธุรกิจทั่วไป เช่น เว็บบริษัท เว็บร้านค้า หรือเว็บคลินิก ใช้ SSL ฟรีแบบ DV ก็เพียงพอแล้ว ขอแค่ระบบต่ออายุทำงานอัตโนมัติ แบบเสียเงินจะคุ้มเมื่อมีข้อกำหนดจากธนาคาร ผู้ตรวจสอบ หรือคู่สัญญาที่ระบุว่าต้องเป็น OV/EV
อายุใบรับรองกำลังสั้นลงเรื่อยๆ
เรื่องนี้หลายคนยังไม่รู้ ในปี 2025 CA/Browser Forum ซึ่งเป็นกลุ่มของผู้ออกใบรับรองและผู้ผลิตเบราว์เซอร์ ลงมติลดอายุสูงสุดของใบรับรอง SSL เป็นขั้นๆ ดังนี้
- ใบรับรองที่ออกตั้งแต่ 15 มีนาคม 2026 มีอายุได้ไม่เกิน 200 วัน
- ตั้งแต่ 15 มีนาคม 2027 ไม่เกิน 100 วัน
- ตั้งแต่ 15 มีนาคม 2029 ไม่เกิน 47 วัน
ฝั่ง Let’s Encrypt ก็ประกาศแผนลดอายุใบรับรองจาก 90 วันเหลือ 45 วันภายในกุมภาพันธ์ 2028 และเปิดให้เลือกใบรับรองอายุสั้นแค่ 6 วันได้แล้ว
ต่อไปการซื้อ SSL แล้วนั่งต่ออายุเองปีละครั้งจะทำไม่ได้อีก ระบบต่ออายุอัตโนมัติจะกลายเป็นเรื่องจำเป็น ไม่ใช่ของแถม
ติดตั้ง SSL ฟรีให้เว็บ WordPress ทำยังไง
วิธีที่ง่ายที่สุดขึ้นอยู่กับว่าเว็บของคุณใช้โฮสติ้งแบบไหน และใช้ Cloudflare อยู่หรือเปล่า ผมแบ่งเป็นสองทางหลักที่เจอบ่อย
ทางที่ 1: เปิด SSL ฟรีจากโฮสติ้ง
โฮสติ้งส่วนใหญ่ในปัจจุบัน ทั้ง cPanel, DirectAdmin หรือแผงควบคุมของผู้ให้บริการเอง มีปุ่มติดตั้ง SSL ฟรี (ส่วนมากเป็น Let’s Encrypt หรือ AutoSSL) ให้กดได้เลย ขั้นตอนทั่วไปคือ
- ตรวจให้แน่ใจว่าโดเมนชี้มาที่โฮสติ้งแล้ว (ถ้ายังไม่แน่ใจว่าโดเมนกับโฮสติ้งต่างกันยังไง อ่านโดเมนคืออะไรประกอบได้)
- เข้าแผงควบคุมโฮสติ้ง หาเมนู SSL หรือ Security
- เลือกโดเมน แล้วกดติดตั้ง SSL ฟรี รอสักครู่จนสถานะเป็น Active
- เช็กว่าเปิดการต่ออายุอัตโนมัติไว้แล้ว
ทางที่ 2: ใช้ SSL ฟรีของ Cloudflare
ถ้าย้าย DNS ไปที่ Cloudflare แล้ว ระบบจะออกใบรับรองให้อัตโนมัติ (Universal SSL) ซึ่งเคยเล่าวิธีตั้งค่าไว้ในบทความ Cloudflare คืออะไร จุดที่ต้องระวังคือโหมดการเข้ารหัสในเมนู SSL/TLS ซึ่งมีหลายระดับ
- Flexible: เข้ารหัสแค่ช่วงผู้ชมถึง Cloudflare ส่วนช่วง Cloudflare ถึงเซิร์ฟเวอร์ยังเป็น HTTP
- Full: เข้ารหัสทั้งสองช่วง แต่ไม่ตรวจว่าใบรับรองบนเซิร์ฟเวอร์ถูกต้องไหม
- Full (strict): เข้ารหัสทั้งสองช่วงและตรวจใบรับรองบนเซิร์ฟเวอร์ด้วย ใช้ใบรับรองจาก CA ทั่วไปหรือ Cloudflare Origin CA ก็ได้
ถ้าเซิร์ฟเวอร์มีใบรับรองอยู่แล้ว ควรเลือก Full (strict) ไว้ก่อน โหมด Flexible ทำให้ผู้ชมเห็นกุญแจก็จริง แต่ข้อมูลครึ่งทางหลังยังไม่ถูกเข้ารหัส และถ้าตั้งบังคับ HTTPS ฝั่ง WordPress ไว้ด้วย มักทำให้เว็บรีไดเรกต์วนไม่จบ (ERR_TOO_MANY_REDIRECTS)
ตั้งค่า WordPress ให้ใช้ HTTPS ทั้งเว็บ
ติดตั้งใบรับรองแล้วยังไม่จบ ต้องบอก WordPress ด้วยว่าเว็บย้ายมาใช้ HTTPS แล้ว ขั้นตอนที่ควรทำมีดังนี้
- สำรองเว็บไซต์ก่อนทุกครั้ง
- ไปที่ ตั้งค่า > ทั่วไป แก้ “ที่อยู่เวิร์ดเพรส (URL)” และ “ที่อยู่เว็บไซต์ (URL)” ให้เป็น https://
- ตั้ง 301 Redirect จาก http:// ไป https:// ทั้งเว็บ (ทำที่โฮสติ้ง ไฟล์ .htaccess หรือ Cloudflare ก็ได้) ถ้ายังไม่คุ้นเรื่องนี้ ดูวิธีคิดได้ในบทความ 301 Redirect
- แก้ลิงก์และรูปเก่าในฐานข้อมูลที่ยังเป็น http:// ด้วยปลั๊กอินค้นหาและแทนที่ หรือคำสั่ง WP-CLI search-replace
- เคลียร์แคชทั้งปลั๊กอินแคช เซิร์ฟเวอร์ และ Cloudflare
- เพิ่มเว็บเวอร์ชัน https:// ใน Search Console และส่ง Sitemap ใหม่
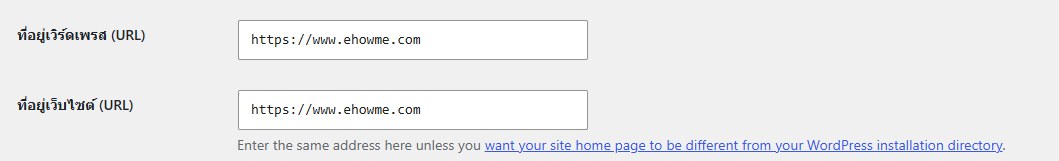
ถ้ายังไม่อยากแตะฐานข้อมูลเอง มีปลั๊กอินที่ช่วยเปิด HTTPS และแก้ Mixed Content ให้อัตโนมัติ แต่ผมแนะนำให้ใช้เป็นตัวช่วยช่วงแรก แล้วแก้ที่ต้นทางให้เรียบร้อย จะได้ไม่ต้องพึ่งปลั๊กอินเพิ่มอีกตัว ใครกำลังเลือกปลั๊กอินพื้นฐานให้เว็บ ดูรายการปลั๊กอิน WordPress ที่จำเป็นได้
ติดตั้งแล้วแต่กุญแจไม่ขึ้น เกิดจากอะไร
ปัญหาที่พบบ่อยที่สุดหลังย้ายเป็น HTTPS คือ Mixed Content หมายถึงหน้าเว็บโหลดผ่าน HTTPS แต่ยังมีไฟล์บางอย่าง เช่น รูป สคริปต์ ฟอนต์ หรือ iframe ที่ดึงมาจาก http:// ตามคำอธิบายของ MDN เบราว์เซอร์จะพยายามอัปเกรดรูป เสียง และวิดีโอเป็น HTTPS ให้เอง แต่จะบล็อกสคริปต์ สไตล์ชีต iframe และฟอนต์ ผลคือบางส่วนของเว็บหายหรือพังไปเฉยๆ
ปัญหาอื่นที่เจอบ่อย สรุปไว้ให้เช็กทีละข้อ
- ใบรับรองหมดอายุ: ระบบต่ออายุอัตโนมัติไม่ทำงาน มักเกิดเมื่อย้าย DNS หรือย้ายโฮสติ้งแล้วลืมตั้งใหม่
- ชื่อโดเมนไม่ตรง: ใบรับรองครอบคลุม example.com แต่ไม่ครอบคลุม www.example.com หรือซับโดเมน
- รีไดเรกต์วน: ตั้ง Cloudflare เป็น Flexible แต่ฝั่งเซิร์ฟเวอร์บังคับ HTTPS อีกชั้น
- ลิงก์ใน Theme หรือ Page Builder: URL ที่ฝังไว้ในการตั้งค่าธีมหรือ CSS ยังเป็น http://
- เข้าเว็บแบบ http:// ได้อยู่: ยังไม่ได้ตั้ง 301 Redirect ทำให้มีเว็บสองเวอร์ชันซ้ำกัน
วิธีหาตัวต้นเหตุเร็วที่สุดคือเปิดหน้าที่มีปัญหา กด F12 แล้วดูแท็บ Console เบราว์เซอร์จะบอกชัดเจนว่าไฟล์ไหนโหลดผ่าน http:// ถ้าเจอหน้าไหนหายไปหลังเปลี่ยน URL ก็ตรวจด้วยหลักการเดียวกับส่วนประกอบของ URL ว่าโปรโตคอล โดเมน และ path ยังตรงกันไหม
เช็กเว็บตัวเองว่า SSL ทำงานครบหรือยัง
ก่อนเขียนบทความนี้ ผมลองเช็กเว็บ ehowme.com เองเมื่อ 4 พฤศจิกายน 2026 เพื่อใช้เป็นตัวอย่าง ผลที่ได้คือ
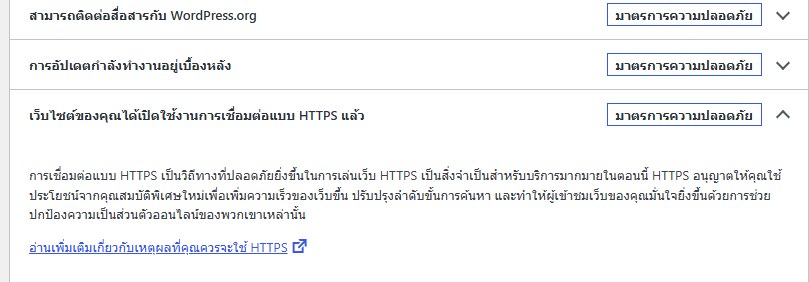
- หน้า เครื่องมือ > สุขภาพเว็บ ของ WordPress ผ่านการทดสอบ “เว็บไซต์ของคุณได้เปิดใช้งานการเชื่อมต่อแบบ HTTPS แล้ว”
- เว็บให้บริการผ่าน Cloudflare
- ส่ง HSTS (Strict-Transport-Security) อายุ 365 วัน ครอบคลุมซับโดเมน แต่ยังไม่ได้เข้ารายชื่อ preload
HSTS คือคำสั่งที่บอกเบราว์เซอร์ว่า “ต่อจากนี้ให้เปิดเว็บนี้ด้วย HTTPS เท่านั้น” แม้ผู้ใช้จะพิมพ์ http:// ก็จะถูกเปลี่ยนเป็น https:// ก่อนส่งคำขอออกไป ช่วยปิดช่องโหว่ช่วงรีไดเรกต์ครั้งแรก แต่ควรเปิดหลังจากแน่ใจว่าทุกซับโดเมนรองรับ HTTPS แล้ว เพราะถ้าซับโดเมนไหนยังไม่มีใบรับรอง จะเปิดไม่ได้ทันที
เช็กลิสต์สั้นๆ สำหรับเว็บของคุณเอง
- พิมพ์ http://ชื่อโดเมน แล้วดูว่าเด้งไป https:// อัตโนมัติไหม
- ลองทั้งแบบมี www และไม่มี www
- คลิกไอคอนหน้าช่องที่อยู่ ดูวันหมดอายุของใบรับรอง
- เปิด Console (F12) ในหน้าหลักๆ ดูว่ามีคำเตือน Mixed Content ไหม
- ดูรายงาน HTTPS ใน Search Console ว่ามีหน้าไหนตกหล่น
ติด SSL ครั้งเดียวไม่ได้แปลว่าจบ ใบรับรองต้องต่ออายุตลอด ควรมีคนหรือระบบคอยเช็กเป็นระยะ
สรุป
SSL คือพื้นฐานที่เว็บไซต์ทุกเว็บควรมี ไม่ใช่ของเสริมสำหรับเว็บขายของอีกต่อไป เพราะเบราว์เซอร์เริ่มเตือนผู้ใช้ก่อนเข้าเว็บ HTTP แล้ว Google ก็ให้ความสำคัญกับการเชื่อมต่อที่ปลอดภัย และฟีเจอร์ใหม่ๆ ของเว็บก็ต้องใช้ HTTPS สำหรับเว็บธุรกิจทั่วไป SSL ฟรีแบบ DV จากโฮสติ้งหรือ Cloudflare ก็เพียงพอ สิ่งที่สำคัญกว่าคือการตั้งค่าให้ครบ ทั้ง Redirect, Mixed Content และการต่ออายุอัตโนมัติ เพราะต่อไปใบรับรองจะมีอายุสั้นลงเรื่อยๆ
คำถามที่พบบ่อย
SSL กับ HTTPS ต่างกันยังไง
SSL (หรือ TLS) คือใบรับรองและโปรโตคอลที่ใช้เข้ารหัสการเชื่อมต่อ ส่วน HTTPS คือ HTTP ที่ทำงานบนการเข้ารหัสนั้น พูดง่ายๆ คือต้องมี SSL ก่อน เว็บถึงจะเปิดเป็น HTTPS ได้
SSL ฟรีปลอดภัยเท่าแบบเสียเงินไหม
ในแง่การเข้ารหัสปลอดภัยเท่ากัน สิ่งที่ต่างคือ SSL ฟรีเป็นแบบ DV ที่ตรวจแค่ความเป็นเจ้าของโดเมน ไม่มีการรับประกัน และอายุสั้นกว่า ส่วนแบบเสียเงินมีตัวเลือก OV/EV ที่ตรวจตัวตนองค์กรด้วย
ใบรับรอง SSL มีอายุกี่วัน
Let’s Encrypt ปัจจุบันออกใบรับรองอายุ 90 วันเป็นค่าเริ่มต้น ส่วนใบรับรองทั่วไปที่ออกตั้งแต่ 15 มี.ค. 2026 มีอายุได้ไม่เกิน 200 วัน และจะลดเหลือ 100 วันในปี 2027 และ 47 วันในปี 2029 ตามมติของ CA/Browser Forum
ถ้า SSL หมดอายุจะเกิดอะไรขึ้น
เบราว์เซอร์จะแสดงหน้าเตือนเต็มจอว่าการเชื่อมต่อไม่เป็นส่วนตัว ผู้ชมส่วนใหญ่จะออกจากเว็บทันที ระบบบางอย่างที่เชื่อมต่อกับเว็บ เช่น API หรือระบบชำระเงิน ก็อาจหยุดทำงานด้วย จึงควรเปิดการต่ออายุอัตโนมัติไว้เสมอ
ติดตั้ง SSL แล้วอันดับ SEO จะหล่นไหม
ถ้าตั้ง 301 Redirect จาก http:// ไป https:// ครบทุกหน้า แก้ลิงก์ภายใน และอัปเดต Search Console อันดับมักไม่หล่น อาจมีการขยับช่วงสั้นๆ ระหว่างที่ Google เก็บข้อมูล URL ใหม่ ปัญหามักเกิดจากการไม่ทำ Redirect หรือมีหน้าซ้ำทั้งสองเวอร์ชัน