
ถ้าสงสัยว่า WordPress โดนแฮก ให้ดูจากอาการชัดๆ ก่อน เช่น เว็บเด้งไปหน้าแปลก มีผู้ดูแลระบบที่ไม่รู้จัก หรือ Google ขึ้นคำเตือน จากนั้นอย่าเพิ่งลบอะไร ให้สำรองสภาพปัจจุบัน เปลี่ยนรหัสผ่านทุกช่องทาง ลงไฟล์ระบบใหม่จากแหล่งทางการ ไล่ล้างปลั๊กอิน ธีม และฐานข้อมูล แล้วค่อยขอให้ Google ตรวจซ้ำ
บทความนี้ผมเรียงตามลำดับที่ควรทำจริงตอนเจอปัญหา ตั้งแต่วิธีดูว่าโดนจริงไหม สิ่งที่ควรทำในชั่วโมงแรก ขั้นตอนกู้คืนทีละขั้น ไปจนถึงการปิดช่องโหว่ไม่ให้กลับมาโดนซ้ำ ใครที่กำลังเจอปัญหาอยู่ตอนนี้ อ่านส่วน “ชั่วโมงแรก” ก่อนได้เลย
เว็บที่โดนแฮกส่วนใหญ่ไม่ได้พังให้เห็น มันยังเปิดได้ปกติ แต่แอบทำงานให้คนอื่นอยู่เงียบๆ
อาการแบบไหนที่บอกว่าเว็บโดนแฮกแล้ว
หลายคนนึกภาพเว็บโดนแฮกว่าหน้าแรกจะถูกเปลี่ยนเป็นข้อความขู่ แต่แบบนั้นเจอน้อยมากในปัจจุบัน ผู้โจมตีส่วนใหญ่อยากให้เว็บเรายังดูปกติที่สุด เพื่อใช้เป็นทางผ่านไปเรื่องอื่นได้นานๆ อาการที่ควรสงสัยมีประมาณนี้
- เข้าเว็บจาก Google แล้วเด้งไปเว็บอื่น แต่พิมพ์ URL เข้าเองกลับปกติ บางเคสเด้งเฉพาะบนมือถือ ทำให้เจ้าของเว็บที่เปิดจากคอมไม่เคยเห็น
- ผลค้นหาของเว็บเรามีหน้าแปลกๆ โผล่มา เช่น หน้าขายสินค้าแบรนด์เนม หน้าพนัน หรือชื่อหน้าเป็นภาษาญี่ปุ่น ทั้งที่เราไม่เคยสร้าง
- มีบัญชีผู้ดูแลระบบ (Administrator) ที่ไม่รู้จัก หรือบัญชีเดิมถูกเปลี่ยนอีเมล
- Chrome หรือ Google ขึ้นคำเตือนสีแดง ว่าเว็บนี้อาจเป็นอันตราย
- โฮสติ้งส่งอีเมลเตือน ว่าเว็บใช้ CPU สูงผิดปกติ ส่งอีเมลสแปมออกไปเยอะ หรือถูกระงับบัญชีชั่วคราว
- มีไฟล์ .php อยู่ในโฟลเดอร์
wp-content/uploadsซึ่งปกติควรมีแต่รูปภาพและไฟล์เอกสาร - ล็อกอินเข้าหลังบ้านไม่ได้ ทั้งที่รหัสผ่านถูก หรือหน้าล็อกอินหายไป
ลองค้นชื่อเว็บตัวเองใน Google ดูก่อน
วิธีที่เร็วที่สุดคือพิมพ์ site:ชื่อโดเมนของคุณ ในช่องค้นหา Google แล้วไล่ดูหลายๆ หน้า ถ้าเจอชื่อหน้าหรือคำอธิบายที่ไม่ใช่เนื้อหาของเรา โดยเฉพาะคำขายของหรือภาษาที่ไม่ได้ใช้ในเว็บ แปลว่ามีคนสร้างหน้าขยะไว้ในเว็บเราแล้ว Google เรียกแบบนี้ว่า URL injection ซึ่งเป็นหนึ่งในรูปแบบของ “เนื้อหาที่ถูกแฮก” ที่ระบุไว้ใน รายงานปัญหาด้านความปลอดภัยของ Search Console ร่วมกับ code injection (แทรกโค้ด เช่น สคริปต์ redirect) และ content injection (แทรกลิงก์หรือข้อความสแปมลงในหน้าเดิม)
เช็กด้วยเครื่องมือฟรีก่อนตัดสินใจ
บางครั้งเว็บช้าหรือล่มเพราะโฮสติ้งมีปัญหา ไม่ได้โดนแฮก ก่อนจะรื้ออะไร ผมแนะนำให้เช็กจากหลายแหล่งประกอบกัน
สถานะเว็บไซต์ Safe Browsing ของ Google
เปิด หน้าตรวจสอบสถานะเว็บไซต์ Safe Browsing แล้วใส่โดเมนของเรา ถ้า Google เจอมัลแวร์หรือหน้าหลอกลวง จะบอกไว้ตรงนี้ ซึ่งเป็นข้อมูลชุดเดียวกับที่ใช้แสดงคำเตือนใน Chrome และหน้าผลค้นหา ภาพด้านล่างเป็นผลตรวจ ehowme.com ที่ขึ้นว่า “ไม่พบเนื้อหาที่ไม่ปลอดภัย”
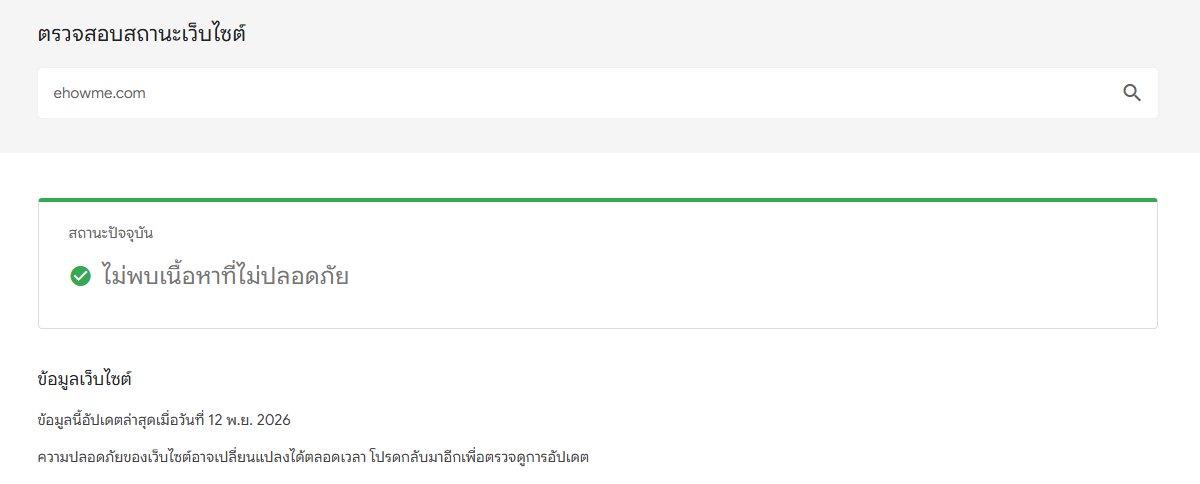
ข้อควรรู้คือหน้านี้ไม่ได้อัปเดตแบบนาทีต่อนาที (ตอนผมเช็กวันที่ 14 พ.ย. 2026 ข้อมูลอัปเดตล่าสุดคือวันที่ 12 พ.ย.) ผลที่ขึ้นว่าปลอดภัยจึงไม่ได้แปลว่าเว็บสะอาด 100% แค่แปลว่า Google ยังไม่ได้ติดธงเว็บเรา
Search Console แจ้งเตือนไว้หรือยัง
ถ้าเว็บเชื่อม Google Search Console ไว้ ให้เปิดรายงาน “ปัญหาด้านความปลอดภัย” (Security issues) จากเมนูด้านซ้าย ถ้า Google เจออะไร จะบอกประเภทปัญหาและตัวอย่าง URL ที่ได้รับผลกระทบไว้ให้ ตรงนี้สำคัญเพราะเป็นที่เดียวที่เราจะกดขอตรวจสอบใหม่ได้หลังล้างเว็บเสร็จ
สแกนจากข้างในและข้างนอก
เอกสาร Help I think I’ve been hacked ของ WordPress.org แนะนำให้ใช้สองแบบควบคู่กัน คือปลั๊กอินสแกนที่อ่านไฟล์ในเซิร์ฟเวอร์ได้ (เช่น Wordfence หรือ Sucuri) กับเครื่องมือสแกนจากภายนอก (เช่น VirusTotal หรือ Sucuri SiteCheck) แบบหลังสะดวกเพราะไม่ต้องล็อกอิน แต่เห็นแค่โค้ดที่หน้าเว็บส่งออกมา มองไม่เห็นไฟล์ที่ซ่อนอยู่ในเซิร์ฟเวอร์ ถ้าสแกนภายนอกแล้วผ่าน ก็ยังวางใจไม่ได้ทั้งหมด
ชั่วโมงแรก ทำอะไรก่อนดี
พอรู้ว่าโดนจริง สิ่งที่หลายๆ คนมักทำคือรีบลบไฟล์ที่ดูแปลกทิ้งทันที หรือกดอัปเดตทุกอย่างรวดเดียว ซึ่งมักทำให้หาต้นเหตุไม่เจอ แล้วโดนซ้ำในอีกไม่กี่วัน ช่วงแรกให้ค่อยๆ ทำตามนี้
- จดสิ่งที่เห็นไว้ก่อน อาการเป็นยังไง เห็นครั้งแรกเมื่อไหร่ ช่วงก่อนหน้ามีการติดตั้งปลั๊กอิน เปลี่ยนธีม หรือให้ใครเข้าหลังบ้านบ้างไหม ข้อมูลพวกนี้ช่วยตอนหาว่าโดนเจาะทางไหน
- แจ้งผู้ให้บริการโฮสติ้ง เขายืนยันได้ว่าเป็นการแฮกหรือปัญหาเซิร์ฟเวอร์ และถ้าเป็นโฮสต์แบบแชร์ เว็บอื่นในบัญชีเดียวกันอาจโดนไปด้วย หลายเจ้ามี backup รายวันที่เราไม่รู้ว่ามีด้วยซ้ำ
- ถ้าเป็นร้านค้าออนไลน์ ให้ปิดเว็บชั่วคราว ใช้โหมดปิดปรับปรุงหรือให้โฮสต์ช่วยบล็อกไว้ก่อน ลูกค้าไม่ควรกรอกข้อมูลลงในเว็บที่ยังไม่รู้ว่ามีอะไรแอบดักอยู่
- สแกนคอมพิวเตอร์ของตัวเองด้วย ข้อนี้คนมักข้าม แต่ WordPress.org ระบุไว้ชัดว่าการโจมตีหลายครั้งเริ่มจากโทรจันในเครื่องที่ดักรหัส FTP หรือรหัสหลังบ้านไป ถ้าเครื่องเรายังติดอยู่ เปลี่ยนรหัสกี่รอบก็โดนขโมยใหม่
อย่าเพิ่งลบหลักฐาน ไฟล์แปลกๆ ที่เจอวันนี้ คือเบาะแสที่บอกว่าเขาเข้ามาทางไหน
กู้คืนเว็บ WordPress ทีละขั้น
ขั้นตอนด้านล่างอิงตามเอกสารของ WordPress.org ผสมกับลำดับที่ผมคิดว่าทำแล้วไม่ต้องย้อนกลับมาแก้ซ้ำ ถ้าไม่ถนัดเรื่องไฟล์และฐานข้อมูล อ่านให้จบก่อนแล้วค่อยตัดสินใจว่าจะทำเองถึงขั้นไหน
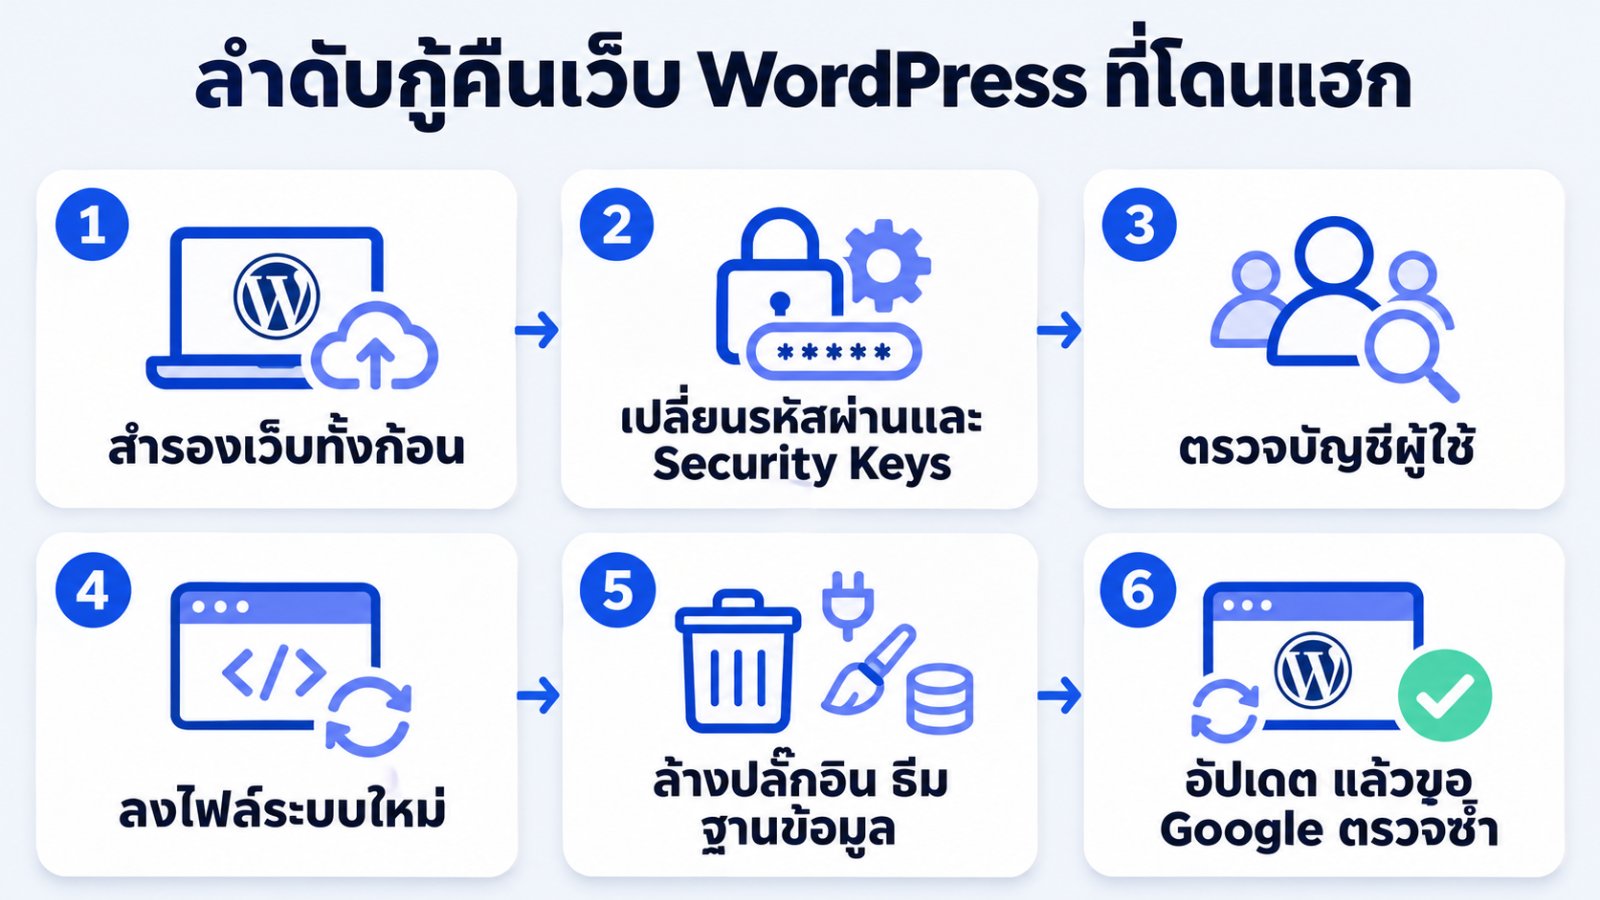
1. สำรองเว็บทั้งก้อนไว้ แม้จะติดมัลแวร์อยู่
ฟังดูแปลก แต่ควรทำ ให้ดาวน์โหลดไฟล์ทั้งหมดและ export ฐานข้อมูลเก็บไว้ในเครื่อง (อย่าเปิดไฟล์พวกนี้บนเว็บอื่น) ถ้าล้างแล้วพลาดลบของจำเป็นไป เราจะยังมีต้นฉบับให้กลับไปดู และใช้เทียบได้ว่าไฟล์ไหนถูกแก้
2. ถ้ามี backup ก่อนโดนแฮก ทางนี้เร็วที่สุด
ถ้ารู้ว่าเว็บเริ่มมีอาการวันไหน และมี backup ที่สร้างก่อนวันนั้น การกู้คืนจาก backup มักเร็วกว่าไล่ล้างทีละไฟล์มาก แต่มีสองเรื่องที่ต้องระวัง เรื่องแรก มัลแวร์อาจอยู่ในเว็บมานานกว่าที่เห็นอาการ backup เมื่อสัปดาห์ก่อนจึงอาจติดมาด้วย เรื่องที่สอง กู้คืนแล้วต้องทำข้อ 3 ถึงข้อ 8 ต่อเหมือนเดิม เพราะช่องโหว่ที่ทำให้โดนยังอยู่ ถ้าไม่ปิด อีกไม่นานก็โดนซ้ำ
3. เปลี่ยนรหัสผ่านทุกช่องทาง ไม่ใช่แค่หลังบ้าน
ให้ไล่เปลี่ยนให้ครบทุกจุดที่เข้าถึงเว็บได้ ได้แก่ แผงควบคุมโฮสติ้ง, FTP/SFTP, ฐานข้อมูล MySQL (แล้วแก้รหัสใน wp-config.php ให้ตรงกัน), บัญชีผู้ดูแลระบบทุกคนใน WordPress และอีเมลที่ใช้รีเซ็ตรหัส ใช้รหัสยาวที่สุ่มจากโปรแกรมจัดการรหัสผ่าน และเปิดการยืนยันตัวตนสองขั้นตอน (2FA) ไปด้วยเลย
4. เปลี่ยน Security Keys เพื่อเตะทุกคนออกจากระบบ
ใน wp-config.php จะมีค่า AUTH_KEY, SECURE_AUTH_KEY และค่าคล้ายกันอีกหลายบรรทัด ให้สร้างชุดใหม่จากตัวสร้างคีย์ของ WordPress.org มาแทนที่ ผลคือทุกคนที่ล็อกอินค้างอยู่ รวมถึงผู้โจมตีที่ถือ session อยู่ จะหลุดออกทันที ขั้นตอนนี้ใช้เวลาไม่ถึงนาที แต่หลายคนไม่รู้ว่าต้องทำ
5. ตรวจบัญชีผู้ใช้ทุกบัญชี
เข้า “ผู้ใช้” แล้วกรองดูเฉพาะผู้ดูแลระบบ ลบบัญชีที่ไม่รู้จัก และเช็กอีเมลของบัญชีที่รู้จักด้วยว่าไม่ถูกเปลี่ยน ถ้าล็อกอินไม่ได้เลย WordPress.org แนะนำให้เข้าไปแก้ในตาราง wp_users ผ่าน phpMyAdmin ที่โฮสต์มีให้ หรือเปลี่ยนอีเมลของบัญชีแล้วใช้ปุ่มลืมรหัสผ่าน
6. ลงไฟล์ระบบ WordPress ใหม่จากแหล่งทางการ
ดาวน์โหลด WordPress เวอร์ชันเดียวกับที่ใช้อยู่จาก wordpress.org แล้วอัปโหลดทับโฟลเดอร์ wp-admin และ wp-includes ผ่าน SFTP เอกสารของ WordPress.org เตือนว่าอย่าใช้ปุ่มติดตั้งใหม่ในหลังบ้าน เพราะไฟล์แปลกปลอมที่ถูกเพิ่มเข้ามาอาจยังค้างอยู่ วิธีที่สะอาดกว่าคือลบสองโฟลเดอร์นี้ทิ้งก่อนแล้วค่อยอัปโหลดของใหม่
ถ้าโฮสต์มี WP-CLI ให้ใช้คำสั่ง wp core verify-checksums ช่วยเทียบไฟล์ระบบกับค่า checksum ที่ WordPress.org เผยแพร่ ไฟล์ไหนถูกแก้หรือไม่ควรมีอยู่จะถูกรายงานออกมา และใส่ --include-root เพื่อให้เช็กไฟล์แปลกปลอมในโฟลเดอร์หลักด้วย ส่วนปลั๊กอินที่มาจากคลังของ WordPress.org ใช้ wp plugin verify-checksums --all ได้เช่นกัน
7. ปลั๊กอินและธีม ลบแล้วลงใหม่ ดีกว่านั่งหาโค้ดแปลก
ช่องโหว่ส่วนใหญ่มาจากตรงนี้ (มีตัวเลขในหัวข้อถัดไป) วิธีที่ผมคิดว่าคุ้มเวลาที่สุดคือจดรายชื่อปลั๊กอินที่ใช้จริง ลบโฟลเดอร์ปลั๊กอินและธีมทั้งหมด แล้วลงใหม่จากแหล่งทางการหรือเว็บผู้พัฒนาโดยตรง ตัวไหนไม่ได้ใช้แล้วก็ไม่ต้องลงกลับ ถ้าธีมมีการแก้โค้ดเอง ให้เทียบไฟล์กับต้นฉบับทีละไฟล์
เรื่องที่ต้องพูดตรงๆ คือธีมหรือปลั๊กอินเสียเงินที่ได้มาฟรีจากเว็บแจก (ที่เรียกกันว่า nulled) มักมีโค้ดแอบฝังมาตั้งแต่แรก ถ้าเว็บใช้ของแบบนี้อยู่ ล้างกี่รอบก็ไม่จบจนกว่าจะเปลี่ยนเป็นของแท้
8. ไล่ดูไฟล์ที่ผู้โจมตีชอบแก้
หลังเปลี่ยนไฟล์ระบบ ปลั๊กอิน และธีมแล้ว ยังมีบางจุดที่ต้องเปิดดูเอง
- .htaccess มักถูกแทรกกฎ redirect และอาจมีหลายไฟล์ในหลายโฟลเดอร์
- wp-config.php และ index.php ในโฟลเดอร์หลัก ดูว่ามีโค้ดยาวเป็นพรืดหรือโค้ดเข้ารหัส เช่น
eval(base64_decode( - header.php, footer.php และ functions.php ของธีม ซึ่ง WordPress.org จัดเป็นไฟล์ที่ควรตรวจเป็นพิเศษ
- wp-content/uploads ไม่ควรมีไฟล์ .php อยู่เลย
- wp-content/mu-plugins ปลั๊กอินในโฟลเดอร์นี้ทำงานอัตโนมัติและไม่โชว์ในหน้าปลั๊กอินปกติ ถ้าเราไม่ได้ใส่อะไรไว้เอง แล้วเจอไฟล์ในนี้ ให้สงสัยไว้ก่อน
9. อย่าลืมฐานข้อมูล
มัลแวร์ไม่ได้อยู่ในไฟล์เสมอไป ให้เปิดฐานข้อมูลดูอย่างน้อยสามจุด คือค่า siteurl และ home ในตาราง wp_options ว่ายังเป็นโดเมนเรา, ตาราง wp_posts ว่ามีแท็ก <script> หรือลิงก์แปลกแทรกอยู่ในบทความหรือมีหน้าที่เราไม่ได้สร้าง และตาราง wp_users ว่ามีบัญชีแปลกหลงเหลือไหม
10. อัปเดตทุกอย่าง แล้วเปลี่ยนรหัสอีกรอบ
เมื่อเว็บสะอาดแล้ว ให้อัปเดต WordPress ปลั๊กอิน และธีมเป็นเวอร์ชันล่าสุด เช็กเวอร์ชัน PHP กับโฮสต์ด้วย จากนั้นเปลี่ยนรหัสผ่านทุกช่องทางอีกครั้ง เผื่อรอบแรกมีอะไรดักไว้อยู่ระหว่างที่ยังล้างไม่เสร็จ
กู้จาก backup, ล้างเอง หรือจ้างคนช่วย
สามทางนี้ไม่มีทางไหนถูกเสมอ ขึ้นกับว่ามี backup ไหม และมีเวลากับความถนัดแค่ไหน ผมสรุปไว้แบบคร่าวๆ ให้เทียบกันง่ายขึ้น
| ทางเลือก | เหมาะกับ | ข้อดี | ต้องระวัง |
|---|---|---|---|
| กู้คืนจาก backup | มี backup ที่สร้างก่อนเริ่มมีอาการ | เร็ว ได้เว็บกลับมาเหมือนเดิม | backup อาจติดมัลแวร์มาด้วย และข้อมูลหลังวันที่ backup (ออเดอร์ บทความ) จะหายไป |
| ล้างเองตามขั้นตอน | คนที่ใช้ SFTP, phpMyAdmin ได้ และเว็บไม่ซับซ้อน | ไม่เสียค่าใช้จ่าย ได้เข้าใจเว็บตัวเองมากขึ้น | ใช้เวลานาน ถ้าพลาดไฟล์เดียวก็อาจโดนซ้ำ |
| จ้างผู้เชี่ยวชาญ | ร้านค้าออนไลน์ เว็บที่มีข้อมูลลูกค้า หรือโดนซ้ำหลายรอบ | มีเครื่องมือและประสบการณ์หาต้นเหตุ | มีค่าใช้จ่าย ควรถามให้ชัดว่ารวมการหาต้นเหตุและรับประกันหลังล้างไหม |
ล้างเสร็จแล้ว ต้องเคลียร์กับ Google ด้วย
ถ้า Search Console มีรายการในรายงานปัญหาด้านความปลอดภัย ให้กด “ขอการตรวจสอบ” หลังแก้ครบทุกหน้า ในคำขอให้อธิบายว่าเจอปัญหาอะไร แก้ด้วยวิธีไหน และผลเป็นยังไง ตามคำแนะนำของ Google การตรวจใช้เวลาตั้งแต่ไม่กี่วันจนถึงหลายสัปดาห์ และมีข้อที่ควรจำสองข้อ คืออย่าส่งคำขอซ้ำระหว่างที่ยังรอผล และอย่าส่งทั้งที่ยังแก้ไม่ครบ เพราะอาจทำให้รอบถัดไปตรวจนานขึ้น หรือถูกมองว่าเป็นเว็บที่ทำผิดซ้ำ
ส่วนหน้าขยะที่ผู้โจมตีสร้างไว้ หลังลบแล้วให้ปล่อยให้ตอบกลับเป็น 404 หรือ 410 ตามปกติ ไม่ต้อง redirect ไปหน้าแรก Google จะค่อยๆ เอาออกจากผลค้นหาเอง ถ้ามีหน้าที่อยากให้หายเร็ว ใช้เครื่องมือนำ URL ออกใน Search Console ช่วยซ่อนชั่วคราวได้
ถ้ามีข้อมูลลูกค้าหลุด เรื่องนี้ไม่ใช่แค่เรื่องเทคนิค
เว็บที่เก็บชื่อ เบอร์โทร ที่อยู่ หรือข้อมูลสมาชิกไว้ ถ้ามีสัญญาณว่าข้อมูลถูกดึงออกไป เจ้าของเว็บในฐานะผู้ควบคุมข้อมูลส่วนบุคคลมีหน้าที่ตาม พ.ร.บ.คุ้มครองข้อมูลส่วนบุคคล มาตรา 37 (4) ที่ต้องแจ้งสำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคลภายใน 72 ชั่วโมงนับจากรู้เหตุเท่าที่ทำได้ เว้นแต่การละเมิดนั้นไม่มีความเสี่ยงต่อสิทธิของเจ้าของข้อมูล และถ้ามีความเสี่ยงสูงต้องแจ้งเจ้าของข้อมูลด้วย ผมไม่ใช่นักกฎหมาย ถ้าไม่แน่ใจว่าเคสของคุณเข้าข่ายไหม ควรปรึกษาผู้เชี่ยวชาญด้านกฎหมายโดยเร็ว เพราะเวลา 72 ชั่วโมงผ่านไปเร็วมาก
ไม่ได้ทำอะไรเลย ทำไมถึงโดน
คำถามนี้ผมได้ยินบ่อยที่สุด คำตอบสั้นๆ คือเว็บส่วนใหญ่ไม่ได้ถูกเลือกเป็นเป้าหมาย แต่ถูกบอตสแกนหาช่องโหว่แบบเหวี่ยงแห ใครอัปเดตช้าก็โดนก่อน
ตัวเลขจากรายงาน State of WordPress Security in 2026 ของ Patchstack ทำให้เห็นภาพชัด ปี 2025 มีช่องโหว่ใหม่ในระบบนิเวศ WordPress 11,334 รายการ เพิ่มขึ้น 42% จากปีก่อน ในนั้น 91% อยู่ในปลั๊กอิน 9% อยู่ในธีม ส่วนตัว WordPress core มีรายงานแค่ 6 รายการ และเป็นระดับความสำคัญต่ำทั้งหมด
ที่น่ากังวลกว่าคือความเร็ว รายงานเดียวกันระบุว่า 46% ของช่องโหว่ยังไม่มีแพตช์จากผู้พัฒนาในวันที่ข้อมูลถูกเปิดเผย และช่องโหว่ที่ถูกโจมตีหนักใช้เวลาเพียงราว 5 ชั่วโมง (ค่ามัธยฐานแบบถ่วงน้ำหนัก) ก่อนถูกนำไปโจมตีเป็นวงกว้าง
ปัญหาส่วนใหญ่ไม่ได้อยู่ที่ WordPress แต่อยู่ที่ปลั๊กอินที่ติดตั้งไว้แล้วลืมอัปเดต
สาเหตุอื่นที่เจอบ่อยมีประมาณนี้
- ใช้รหัสผ่านง่าย หรือใช้รหัสเดียวกับบริการอื่นที่เคยหลุด
- ใช้ธีมหรือปลั๊กอินเถื่อน (nulled)
- เวอร์ชัน PHP เก่าจนไม่ได้รับแพตช์ความปลอดภัยแล้ว เคยเขียนเคสตัวอย่างไว้ในบทความช่องโหว่ PHP2Shell
- เครื่องคอมพิวเตอร์ของคนที่เข้าหลังบ้านติดมัลแวร์
- อยู่บนโฮสต์แบบแชร์ที่แยกเว็บแต่ละเว็บออกจากกันได้ไม่ดี ถ้ายังไม่แน่ใจว่าโฮสต์แต่ละแบบต่างกันยังไง ดูได้ในบทความ Hosting คืออะไร
กันไว้ไม่ให้โดนซ้ำ
ล้างเว็บเสร็จแล้วถ้าไม่เปลี่ยนวิธีดูแล ก็มีโอกาสวนกลับมาที่เดิม สิ่งที่ผมทำกับเว็บ ehowme.com เองและแนะนำให้ทำต่อเนื่องมีประมาณนี้
- อัปเดตเป็นรอบ และสำรองก่อนอัปเดตทุกครั้ง ผมรวบรวมงานรายสัปดาห์และรายเดือนไว้ในเช็กลิสต์ดูแลเว็บ WordPress แล้ว
- เก็บ backup ไว้นอกโฮสต์ด้วย และลองกู้คืนดูบ้าง เอกสาร Hardening WordPress แนะนำให้เก็บสำเนาไว้หลายช่วงเวลา และทดสอบว่ากู้คืนได้จริง
- จำกัดการล็อกอินผิด ehowme.com ใช้ปลั๊กอิน Limit Login Attempts Reloaded ล็อกไอพีที่เดารหัสผิดซ้ำๆ และถ้าเปิด 2FA ให้บัญชีผู้ดูแลระบบได้ด้วยจะยิ่งดี
- ให้สิทธิ์เท่าที่จำเป็น คนเขียนบทความไม่จำเป็นต้องเป็น Administrator และบัญชีของคนที่เลิกทำงานด้วยกันแล้วควรลบทิ้ง
- ลบปลั๊กอินและธีมที่ไม่ได้ใช้ ปิดใช้งานเฉยๆ ไฟล์ยังอยู่บนเซิร์ฟเวอร์ และยังถูกเรียกตรงได้ ลองดูว่าปลั๊กอินตัวไหนจำเป็นจริงจากรายชื่อปลั๊กอิน WordPress ที่ควรมี
- ปิดการแก้ไฟล์จากหลังบ้าน ด้วยการเพิ่ม
define( 'DISALLOW_FILE_EDIT', true );ในwp-config.phpถ้ามีคนเข้าหลังบ้านได้ ก็จะแก้โค้ดธีมและปลั๊กอินจากหน้า Dashboard ไม่ได้ - มีไฟร์วอลล์ด้านหน้า เช่น Cloudflare ช่วยกรองบอตและการโจมตีบางแบบก่อนถึงเซิร์ฟเวอร์
เมื่อไหร่ควรหาคนช่วย
ถ้าทำตามขั้นตอนแล้วยังโดนซ้ำภายในไม่กี่วัน แปลว่ายังมีประตูหลังที่หาไม่เจอ หรือเว็บเป็นร้านค้าที่มีข้อมูลลูกค้าและหยุดขายนานไม่ได้ ตรงนี้คุ้มกว่าที่จะให้คนที่ทำเรื่องนี้ประจำช่วยดู ทั้งการล้างและการหาต้นเหตุ ส่วนใครที่ไม่อยากต้องมาเจอสถานการณ์นี้ตั้งแต่แรก การมีคนดูแลเว็บ WordPress รายเดือน คอยอัปเดตและสำรองข้อมูลให้ ก็เป็นอีกทางที่ช่วยลดความเสี่ยงได้มาก
เว็บ WordPress โดนแฮก ต้องปิดเว็บไหม
ถ้าเป็นร้านค้าออนไลน์หรือเว็บที่ให้ลูกค้ากรอกข้อมูล ควรปิดชั่วคราวด้วยโหมดปิดปรับปรุงหรือให้โฮสต์ช่วยบล็อกไว้ก่อน ส่วนเว็บบริษัททั่วไปที่ไม่มีการเก็บข้อมูล อาจเปิดไว้ระหว่างล้างได้ แต่ถ้าเว็บเด้งไปหน้าอันตราย ปิดไว้ก่อนจะปลอดภัยกับผู้เข้าชมมากกว่า
ลงปลั๊กอินสแกนแล้วบอกว่าสะอาด แปลว่าไม่โดนแฮกใช่ไหม
ไม่เสมอไป ปลั๊กอินสแกนเจอเฉพาะรูปแบบที่รู้จัก และเครื่องมือสแกนจากภายนอกเห็นแค่โค้ดที่หน้าเว็บส่งออกมา ถ้ายังมีอาการ เช่น เด้งไปเว็บอื่นหรือมีหน้าแปลกใน Google ควรตรวจไฟล์ ผู้ใช้ และฐานข้อมูลต่อตามขั้นตอนในบทความ
กู้คืนจาก backup อย่างเดียวพอไหม
ไม่พอ backup ช่วยให้ได้เว็บกลับมาเร็ว แต่ช่องโหว่ที่ทำให้โดนยังอยู่ หลังกู้คืนต้องเปลี่ยนรหัสผ่านทุกช่องทาง เปลี่ยน Security Keys ตรวจบัญชีผู้ใช้ และอัปเดตปลั๊กอิน ธีม และ WordPress ด้วย ไม่อย่างนั้นอาจโดนซ้ำในไม่กี่วัน
Google ใช้เวลานานแค่ไหนกว่าจะเอาคำเตือนออก
ตามเอกสารของ Google การตรวจหลังกดขอการตรวจสอบใน Search Console ใช้เวลาตั้งแต่ไม่กี่วันจนถึงหลายสัปดาห์ ระหว่างรอไม่ควรส่งคำขอซ้ำ และควรแก้ให้ครบทุกหน้าก่อนส่ง เพราะถ้ายังแก้ไม่ครบอาจทำให้รอบถัดไปตรวจนานขึ้น
เว็บโดนแฮกแล้ว อันดับ SEO จะกลับมาไหม
ส่วนใหญ่กลับมาได้ถ้าล้างเว็บครบ ลบหน้าขยะให้ตอบกลับเป็น 404 หรือ 410 และ Google ยกเลิกคำเตือนแล้ว แต่ต้องใช้เวลาให้ Google รวบรวมข้อมูลเว็บใหม่ ยิ่งปล่อยเว็บติดมัลแวร์ไว้นานหรือมีหน้าขยะเยอะ ยิ่งฟื้นช้า
สุดท้ายแล้ว เว็บที่เคยโดนแฮกไม่ได้แปลว่าจบ ถ้าล้างอย่างเป็นระบบและหาต้นเหตุเจอ ส่วนใหญ่กลับมาใช้งานได้ปกติ และอันดับใน Google ก็ค่อยๆ ฟื้นตามมา สิ่งสำคัญคืออย่ารีบจนข้ามขั้นตอน และอย่าปล่อยเว็บไว้เฉยๆ หลังจากนี้