
Brute Force คือการโจมตีที่ใช้บอทสุ่มเดา username และรหัสผ่านซ้ำๆ จนกว่าจะเข้าระบบได้ เว็บ WordPress โดนบ่อยเพราะหน้าล็อกอินอยู่ที่เดียวกันทุกเว็บ การไล่บล็อก IP ทีละตัวไม่มีวันจบ ทางที่ได้ผลกว่าคือกันเป็นชั้น ตั้งแต่กรองที่ Cloudflare ใส่ Turnstile ซ่อนหน้าล็อกอิน ปิดช่องที่ username หลุด ปิด XML-RPC และเปิด 2FA ให้แอดมินทุกคน
ไม่นานมานี้มีคนถามในกลุ่มคนทำ WordPress ว่าสร้างบัญชีแอดมินเป็นชื่อแปลกๆ แล้ว แต่บอทยังพยายามล็อกอินวันละสองสามร้อยครั้งทุกวัน ไล่บล็อก IP เท่าไหร่ก็ไม่หมด ใช้ Wordfence ตัวฟรีกับ 2FA แล้วจะกันได้ไหม ในคอมเมนต์มีคำแนะนำดีๆ หลายข้อ เช่น ใช้ Cloudflare Turnstile ซ่อน path ล็อกอิน และปิด REST API User Enumeration บทความนี้รวบรวมวิธีเหล่านั้นมาเรียงให้เป็นระบบ พร้อมเล่าว่าเว็บ eHowMe เองตั้งค่าไว้ยังไง และได้ผลแค่ไหน
Brute Force คืออะไร ทำไมตั้งชื่อแอดมินแปลกๆ แล้วบอทยังมา
Brute Force แปลตรงตัวว่าใช้กำลังดิบ ในงานความปลอดภัยหมายถึงการลองทุกความเป็นไปได้ไปเรื่อยๆ จนกว่าจะเจอคำตอบที่ถูก บนเว็บ WordPress มักเจอ 2 แบบ แบบแรกคือเดารหัสจากรายการคำที่คนชอบใช้ (dictionary attack) แบบที่สองคือเอาคู่ username กับรหัสผ่านที่หลุดจากเว็บอื่นมาลองซ้ำ (credential stuffing) ทั้งสองแบบทำงานอัตโนมัติ ไม่ต้องมีคนนั่งพิมพ์ จึงยิงได้วันละหลายร้อยครั้งแบบที่เจ้าของเว็บในโพสต์เจอ
เหตุผลแรกคือบอทไม่จำเป็นต้องรู้ username ที่ถูกต้องก่อนจะลอง มันยิงชุดชื่อยอดนิยมอย่าง admin, administrator หรือชื่อโดเมนของเว็บ ไปพร้อมกับรหัสผ่านที่หลุดมาจากที่อื่นแบบไม่เลือกเป้า ตราบใดที่หน้าล็อกอินยังรับคำขอได้ บอทก็จะยิงต่อไป ไม่ว่าชื่อจริงจะแปลกแค่ไหน
เหตุผลที่สองคือ WordPress เปิดเผย username ได้มากกว่าที่หลายคนคิด ถ้าแอดมินคนนั้นเป็นคนเขียนบทความด้วย ชื่อที่ตั้งไว้ยากๆ ก็อาจหลุดออกไปจากช่องทางเหล่านี้
| ช่องทาง | ตัวอย่าง | สิ่งที่หลุด |
|---|---|---|
| REST API รายชื่อผู้ใช้ | /wp-json/wp/v2/users | slug ของผู้ใช้ที่มีบทความเผยแพร่แล้ว ซึ่งปกติตรงกับ username |
| REST API แบบไม่มี permalink | /?rest_route=/wp/v2/users | ข้อมูลชุดเดียวกัน แม้จะบล็อก /wp-json/ ไว้แล้ว |
| หน้าผู้เขียน | /?author=1 | เด้งไปที่ /author/ชื่อผู้ใช้/ |
| Sitemap ผู้เขียน | /author-sitemap.xml | URL หน้าผู้เขียนทุกคน |
ตามโค้ดของ WP_REST_Users_Controller ถ้าคนที่ขอข้อมูลไม่มีสิทธิ์ดูรายชื่อผู้ใช้ WordPress จะส่งกลับเฉพาะผู้ใช้ที่มีบทความเผยแพร่แล้ว แปลว่าบัญชีแอดมินที่ไม่เคยเขียนบทความจะไม่โผล่ แต่ถ้าใช้บัญชีแอดมินเดียวกันเขียนบทความด้วย ชื่อก็หลุดได้ เว็บธุรกิจเล็กๆ ส่วนใหญ่เป็นแบบหลังนี่แหละ
ไล่บล็อก IP ทีละตัว ทำไมไม่มีวันหมด
บอทที่ยิงหน้าล็อกอินส่วนใหญ่มาจาก botnet คือเครื่องจำนวนมากที่ถูกยึดไปแล้วทั่วโลก บล็อก IP หนึ่งตัว อีกตัวก็มาแทน ยิ่งบล็อกด้วยปลั๊กอิน คำขอทุกครั้งก็ยังต้องวิ่งเข้ามาถึงเซิร์ฟเวอร์ ให้ PHP ทำงานก่อนจะตัดสินใจปฏิเสธอยู่ดี ในคู่มือรับมือ Brute Force ของ WordPress เองก็บอกว่าปลั๊กอินจำกัดการล็อกอินทำงานใน PHP และกินทรัพยากรมากขึ้นตอนโดนโจมตี ถ้าใช้ shared hosting สเปกไม่สูง การโดนยิงหนักๆ ทำให้เว็บช้าลงได้แม้บอทจะเดารหัสไม่ถูกเลยสักครั้ง
เป้าหมายจริงไม่ใช่การจับบอททุกตัว แต่คือทำให้บอทหาประตูไม่เจอ และต่อให้เจอก็เปิดเข้ามาไม่ได้
วางชั้นป้องกันทีละชั้น
ไม่มีวิธีไหนวิธีเดียวที่กันได้ทั้งหมด แต่ละชั้นทำหน้าที่ต่างกัน ชั้นนอกช่วยลดจำนวนคำขอที่เข้ามาถึงเว็บ ชั้นในช่วยให้ต่อให้รหัสผ่านหลุด ก็ยังล็อกอินไม่ได้
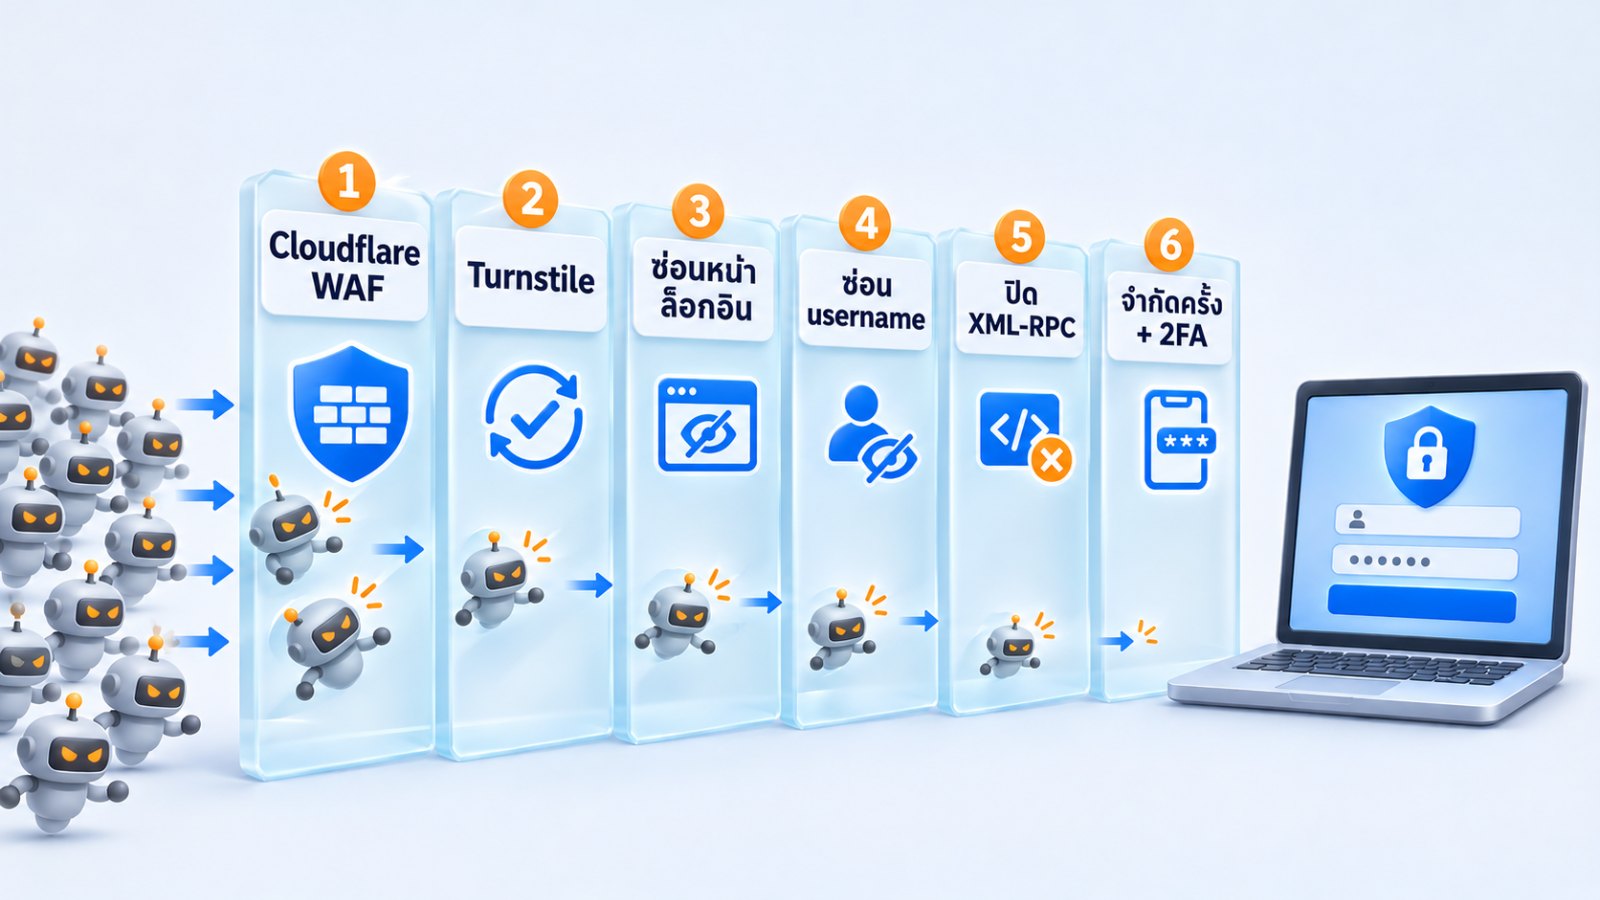
ชั้นที่ 1: กรองที่ Cloudflare ก่อนถึงเซิร์ฟเวอร์
ถ้าเว็บใช้ Cloudflare แบบเปิด proxy (เมฆสีส้ม) อยู่แล้ว ให้ตั้ง WAF custom rule หรือ rate limiting rule สำหรับ path /wp-login.php และ /xmlrpc.php เช่นให้ขึ้นหน้า Managed Challenge หรือบล็อกเมื่อยิงถี่เกินไป แผนฟรีของ Cloudflare มี rate limiting rule ให้ 1 กฎ นับตาม IP ในช่วง 10 วินาที ถึงจะไม่ละเอียดเท่าแผนเสียเงิน แต่พอสำหรับกันการยิงรัวๆ ข้อดีของชั้นนี้คือคำขอที่โดนกันจะไม่เข้ามาถึงโฮสต์เลย
ชั้นที่ 2: ใส่ Cloudflare Turnstile ที่ฟอร์มล็อกอิน
Turnstile คือระบบตรวจว่าเป็นคนจริงแทน CAPTCHA แบบเลือกรูป ส่วนใหญ่คนจริงจะผ่านไปได้โดยไม่ต้องคลิกอะไร ตามหน้าแผนของ Turnstile แผนฟรีใช้ได้ 20 widget ต่อบัญชี widget ละ 10 hostname และไม่จำกัดจำนวนครั้งที่ตรวจ ที่สำคัญคือไม่ต้องย้าย DNS มาที่ Cloudflare ก็ใช้ได้
ใน WordPress ติดตั้งง่ายสุดผ่านปลั๊กอิน Simple CAPTCHA with Cloudflare Turnstile (ใช้งานอยู่ 200,000+ เว็บ ณ 17 พ.ย. 2026) สร้าง widget ในแดชบอร์ด Cloudflare แล้วนำ Site Key กับ Secret Key มาใส่ เลือกให้แสดงที่ฟอร์มล็อกอิน ฟอร์มสมัครสมาชิก และฟอร์มลืมรหัสผ่าน ถ้าเว็บมี WooCommerce ก็เปิดที่หน้าล็อกอินของร้านด้วย
ชั้นที่ 3: ซ่อนหน้าล็อกอิน
บอทส่วนใหญ่ยิงไปที่ /wp-login.php ตรงๆ แค่ย้ายหน้าล็อกอินไปอยู่ที่ path อื่น คำขอก็ลดลงทันที ปลั๊กอินที่นิยมคือ WPS Hide Login (2,000,000+ เว็บ) ตัวนี้ไม่ได้แก้ไฟล์ core แต่ดักคำขอแทน เมื่อยังไม่ล็อกอิน /wp-login.php และ /wp-admin/ จะเข้าไม่ได้ ถ้าอยากซ่อนมากกว่านั้น เช่น path ของธีมและปลั๊กอิน มีปลั๊กอินอย่าง WP Hide & Security Enhancer ที่ทำได้ละเอียดกว่า แต่ตั้งค่ายากกว่าและเสี่ยงทำเว็บพังมากกว่าด้วย
ข้อควรรู้คือการซ่อนหน้าล็อกอินเป็นแค่การทำให้หายาก ไม่ได้แปลว่าปลอดภัย คู่มือของ WordPress ก็เตือนไว้ว่าอย่าพึ่งการเปลี่ยน URL ล็อกอินอย่างเดียว ให้ใช้คู่กับชั้นอื่นเสมอ
ชั้นที่ 4: ปิดช่องที่ทำให้ username หลุด
ตรงนี้คือสิ่งที่เรียกว่า Disable REST API User Enumeration ทำได้สองทาง ทางแรกใช้ปลั๊กอินอย่าง Stop User Enumeration หรือตัวเลือกในปลั๊กอินความปลอดภัยที่ใช้อยู่ ทางที่สองใส่โค้ดสั้นๆ ผ่าน Code Snippets หรือ functions.php ของ child theme ตัวอย่างด้านล่างเป็นแนวเดียวกับที่ใช้บนเว็บ eHowMe
// ซ่อนรายชื่อผู้ใช้ใน REST API สำหรับคนที่ไม่ได้ล็อกอิน
add_filter( 'rest_endpoints', function ( $endpoints ) {
    if ( is_user_logged_in() ) {
        return $endpoints;
    }
    foreach ( array_keys( $endpoints ) as $route ) {
        if ( 0 === strpos( $route, '/wp/v2/users' ) ) {
            unset( $endpoints[ $route ] );
        }
    }
    return $endpoints;
} );

// กัน /?author=1 ไม่ให้เด้งไปหน้าที่มี username
add_action( 'template_redirect', function () {
    if ( ! is_user_logged_in() && isset( $_GET['author'] ) ) {
        wp_safe_redirect( home_url( '/' ), 301 );
        exit;
    }
} );
โค้ดนี้ยังเปิด endpoint ให้คนที่ล็อกอินอยู่ เพราะหน้าแก้ไขบทความของ WordPress ต้องใช้ดึงรายชื่อผู้เขียน ถ้าปิดหมดทุกกรณี หลังบ้านบางส่วนอาจทำงานผิดปกติ นอกจากโค้ดแล้ว มีอีกสองเรื่องที่ควรทำคู่กัน
- ปิดหน้าผู้เขียนและ sitemap ผู้เขียน ถ้าเว็บมีผู้เขียนคนเดียวก็แทบไม่มีประโยชน์ ใน Rank Math ปิดได้ที่ Titles & Meta ส่วน Authors
- เปลี่ยน “แสดงชื่อต่อสาธารณะเป็น” ในหน้าโปรไฟล์ ให้ต่างจาก username ส่วนวิธีที่สะอาดที่สุดคือแยกบัญชี ใช้บัญชีแอดมินสำหรับดูแลระบบอย่างเดียว และใช้บัญชีสิทธิ์ Editor หรือ Author สำหรับเขียนบทความ
ชั้นที่ 5: ปิด XML-RPC ถ้าไม่ได้ใช้
xmlrpc.php คือช่องทางเก่าที่ให้แอปภายนอกคุยกับ WordPress ปัญหาคือมีคำสั่ง system.multicall ที่รวมหลายคำสั่งไว้ในคำขอเดียว Sucuri พบว่าบอทใช้ช่องนี้เดารหัสผ่านได้หลายร้อยครั้งในคำขอ HTTP เดียว ปลั๊กอินที่นับจำนวนครั้งล็อกอินผิดแบบนับต่อคำขอจึงอาจตามไม่ทัน
ถ้าเว็บไม่ได้ใช้ Jetpack แอป WordPress บนมือถือ หรือบริการที่โพสต์ผ่าน XML-RPC ให้ปิดไปเลย จะปิดด้วยปลั๊กอิน กฎใน Cloudflare หรือโค้ดก็ได้ ถ้ายังต้องใช้ ให้จำกัดด้วยกฎ WAF และ rate limit แทน
ชั้นที่ 6: จำกัดจำนวนครั้ง และเปิด 2FA (ยืนยันตัวตนสองขั้น)
ชั้นในสุดคือชั้นที่ทำงานเมื่อบอทผ่านทุกอย่างมาถึงฟอร์มได้แล้ว ปลั๊กอินจำกัดการล็อกอินอย่าง Limit Login Attempts Reloaded หรือฟีเจอร์ brute force protection ของ Wordfence จะล็อก IP ที่ใส่รหัสผิดเกินกำหนด ส่วน 2FA คืออะไร? 2FA (Two-Factor Authentication) คือการยืนยันตัวตนสองขั้น นอกจากรหัสผ่านแล้วต้องใส่รหัส 6 หลักที่เปลี่ยนทุก 30 วินาทีจากแอปในมือถือ เช่น Google Authenticator หรือ Authy ต่อให้รหัสผ่านหลุดหรือถูกเดาได้ คนที่ไม่มีมือถือเครื่องนั้นก็ยังเข้าไม่ได้ WordPress core ไม่มี 2FA ในตัว ต้องใช้ปลั๊กอินเพิ่ม
Wordfence ตัวฟรี + 2FA กันได้ไหม
คำตอบสั้นๆ คือกันไม่ให้บัญชีโดนยึดได้ดีมาก แต่ไม่ได้ทำให้บอทหยุดยิง
หน้าปลั๊กอิน Wordfence บน WordPress.org ระบุว่ามี 2FA แบบแอป TOTP, CAPTCHA ที่หน้าล็อกอิน, การจำกัดจำนวนครั้งล็อกอิน และตัวเลือกปิดหรือบังคับ 2FA กับ XML-RPC โดยไม่ได้ติดป้าย Premium ไว้ ส่วนที่ต่างจากตัวเสียเงินคือกฎไฟร์วอลล์และฐานข้อมูลมัลแวร์ของเวอร์ชันฟรีจะได้รับช้ากว่า 30 วัน
ถ้าเปิด 2FA ให้แอดมินทุกคนแล้ว โอกาสที่บอทจะเดารหัสผ่านถูกแล้วเข้ามาได้แทบเป็นศูนย์ แต่คำขอสองสามร้อยครั้งต่อวันยังวิ่งเข้ามาถึงเซิร์ฟเวอร์ ทำให้ Wordfence ต้องทำงานทุกครั้ง และเติม log จนรก ผมจึงมองว่า Wordfence + 2FA เป็นชั้นในที่ดี แต่ควรเติมชั้นนอกอย่าง Turnstile หรือกฎ Cloudflare ด้วย จำนวนคำขอที่เห็นในรายงานถึงจะลดลงจริง
| วิธี | ลดจำนวนคำขอ | กันบัญชีโดนยึด | ค่าใช้จ่าย |
|---|---|---|---|
| กฎ Cloudflare WAF / rate limit | มาก (กันก่อนถึงเซิร์ฟเวอร์) | บางส่วน | ฟรี (rate limit 1 กฎ) |
| Turnstile ที่ฟอร์มล็อกอิน | มาก | บางส่วน | ฟรี |
| ซ่อนหน้าล็อกอิน | มาก | น้อย | ฟรี |
| ปิด user enumeration | น้อย | บางส่วน (บอทเดาชื่อยากขึ้น) | ฟรี |
| ปิด XML-RPC | ปานกลาง | บางส่วน | ฟรี |
| จำกัดจำนวนครั้งล็อกอิน | น้อย (คำขอยังเข้ามา) | บางส่วน | ฟรี |
| 2FA | ไม่ลด | มากที่สุด | ฟรี |
บนเว็บ eHowMe ตั้งค่าไว้ยังไง
เว็บ ehowme.com ใช้ DNS ผ่าน Cloudflare ซ่อนหน้าล็อกอินด้วย WPS Hide Login ใช้ Limit Login Attempts Reloaded นับการล็อกอินผิด และมี snippet ความปลอดภัยที่ปิด XML-RPC กับช่องที่ทำให้ username หลุด ผมลองเรียก URL ต่างๆ จากเบราว์เซอร์ที่ไม่ได้ล็อกอินเมื่อ 17 พ.ย. 2026 ผลเป็นแบบนี้
/wp-json/wp/v2/usersและ/?rest_route=/wp/v2/usersตอบ 404 (rest_no_route)/?author=1เด้งกลับหน้าแรก ไม่มีชื่อผู้ใช้ใน URL/author-sitemap.xmlตอบ 404/xmlrpc.phpตอบ 403/wp-login.phpและ/wp-admin/พาไปหน้า 404
ส่วนแดชบอร์ดของ Limit Login Attempts Reloaded ในช่วง 4–17 พ.ย. 2026 ไม่มีการล็อกอินผิดเลยสักวัน และโควตา Micro Cloud ของเดือนนี้ใช้ไปแค่ 2 จาก 300 คำขอ
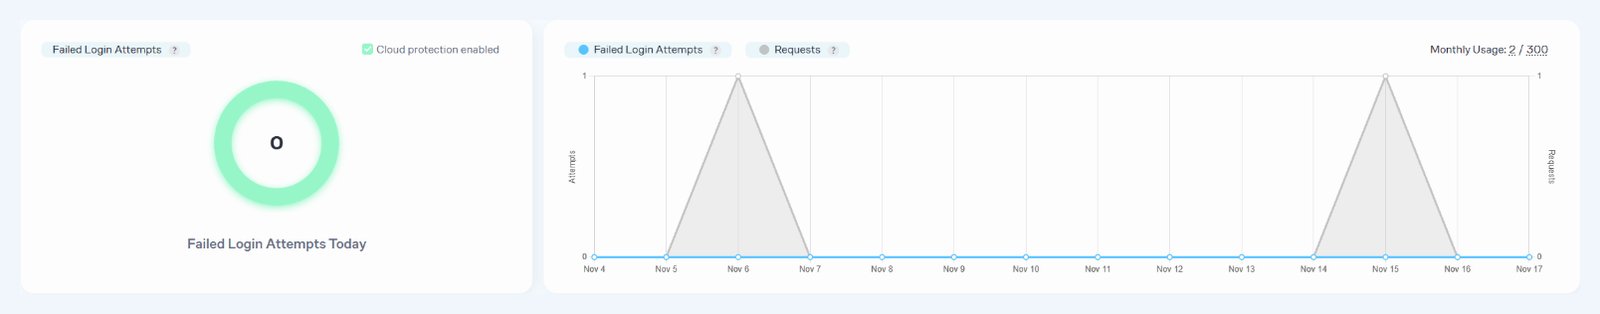
ตัวเลขนี้ไม่ได้แปลว่าไม่มีบอทเข้ามาเลย บอทยังยิงอยู่ เพียงแต่ไปชนหน้า 404 ก่อนจะถึงฟอร์มล็อกอิน และเว็บนี้เป็นเว็บขนาดเล็กที่มีผู้ดูแลไม่กี่คน เว็บที่มีสมาชิกหรือร้านค้าต้องเปิดหน้าล็อกอินให้ลูกค้าใช้ ผลจะไม่เหมือนกัน และต้องพึ่ง Turnstile กับ 2FA มากขึ้น
ถ้าแดชบอร์ดยังเต็มไปด้วยการล็อกอินผิดหลังตั้งค่าครบแล้ว ให้ดูว่าบอทยิงเข้าทางไหน บ่อยครั้งคำตอบคือ xmlrpc.php ที่ยังเปิดอยู่
ระวังอะไรก่อนเปิดใช้
- จด URL ล็อกอินใหม่ไว้ที่ปลอดภัย ถ้าลืม ต้องเข้า FTP หรือ File Manager ไปเปลี่ยนชื่อโฟลเดอร์ปลั๊กอินเพื่อปิดมันก่อน
- ยกเว้นหน้าล็อกอินใหม่จากแคช ถ้าใช้ปลั๊กอินแคช เช่น LiteSpeed Cache ให้ใส่ path ใหม่ในรายการไม่แคช ไม่อย่างนั้นอาจล็อกอินไม่ได้หรือ Turnstile ทำงานผิด
- เช็กว่ามีอะไรใช้ XML-RPC อยู่ไหม เช่น Jetpack แอปมือถือ หรือระบบโพสต์อัตโนมัติ ก่อนปิด
- ทดสอบในหน้าต่างไม่ระบุตัวตน หลังตั้งค่าทุกครั้ง ทั้งล็อกอิน ลืมรหัสผ่าน และฟอร์มของลูกค้า
- เก็บรหัสสำรองของ 2FA (recovery codes) ไว้นอกเครื่องที่ใช้ประจำ
- สำรองเว็บก่อนเปลี่ยนค่าความปลอดภัย ถ้าตั้งผิดจะกู้กลับได้เร็ว
ถ้าเว็บเคยโดนเดารหัสผ่านถูกไปแล้ว หรือเห็นผู้ใช้แปลกๆ โผล่ในระบบ การกันบอทอย่างเดียวไม่พอ ให้ดูขั้นตอนในวิธีตรวจและกู้เว็บ WordPress ที่โดนแฮกก่อน ส่วนการเช็กว่าปลั๊กอินและ PHP อัปเดตครบไหม อยู่ในเช็กลิสต์ดูแลเว็บ WordPress รายเดือน
เช็กลิสต์ป้องกัน Brute Force บนเว็บ WordPress
- เปิด 2FA ให้ทุกบัญชีที่มีสิทธิ์ Administrator
- ใช้รหัสผ่านยาวและไม่ซ้ำกับที่อื่น เก็บในโปรแกรมจัดการรหัสผ่าน
- แยกบัญชีแอดมินกับบัญชีที่ใช้เขียนบทความ และลบบัญชีที่ไม่ใช้แล้ว
- ปิด REST API รายชื่อผู้ใช้สำหรับคนที่ไม่ได้ล็อกอิน และกัน
/?author= - ปิดหน้าผู้เขียนกับ sitemap ผู้เขียนถ้าไม่จำเป็น
- ปิด XML-RPC ถ้าไม่ได้ใช้
- ใส่ Turnstile ที่ฟอร์มล็อกอิน สมัครสมาชิก และลืมรหัสผ่าน
- ย้ายหน้าล็อกอินไป path ใหม่ และยกเว้นจากแคช
- ตั้งกฎ Cloudflare สำหรับ
wp-login.phpและxmlrpc.php - ดูรายงานการล็อกอินผิดสัปดาห์ละครั้ง ว่าตัวเลขลดลงจริง
คำถามที่พบบ่อย
Brute Force คืออะไร
Brute Force คือการโจมตีที่ใช้โปรแกรมหรือบอทสุ่มเดา username และรหัสผ่านซ้ำๆ จนกว่าจะเข้าระบบได้ บางครั้งใช้รายการรหัสผ่านยอดนิยม บางครั้งใช้รหัสที่หลุดจากเว็บอื่น เว็บ WordPress เป็นเป้าหมายบ่อยเพราะหน้าล็อกอินและ xmlrpc.php อยู่ที่เดียวกันทุกเว็บ
ตั้ง username แอดมินเป็นชื่อแปลกๆ ช่วยกันบอทได้ไหม
ช่วยได้บางส่วน เพราะบอทเดาชื่อยากขึ้น แต่ไม่ได้ทำให้บอทหยุดยิง บอทจะลองชื่อยอดนิยมพร้อมรหัสผ่านที่หลุดมาจากที่อื่นอยู่ดี และถ้าบัญชีนั้นเขียนบทความด้วย ชื่ออาจหลุดผ่าน REST API หรือหน้าผู้เขียน ควรปิดช่องเหล่านั้นและเปิด 2FA ร่วมด้วย
ซ่อนหน้าล็อกอินแล้ว ยังต้องเปิด 2FA อีกไหม
ควรเปิด การซ่อนหน้าล็อกอินแค่ทำให้บอทหาประตูยากขึ้น ถ้า URL ใหม่หลุดออกไป หรือบอทเข้าทางอื่นได้ 2FA คือชั้นที่ทำให้ต่อให้รหัสผ่านถูกเดาได้ ก็ยังล็อกอินไม่ได้
ปิด REST API ทั้งหมดเลยได้ไหม
ไม่แนะนำ เพราะ Block Editor ปลั๊กอิน และฟอร์มหลายตัวใช้ REST API ทำงาน ให้ปิดเฉพาะ endpoint รายชื่อผู้ใช้ (/wp/v2/users) สำหรับคนที่ไม่ได้ล็อกอินก็พอ
ใช้ Cloudflare Turnstile ต้องย้าย DNS มาที่ Cloudflare ไหม
ไม่ต้อง Turnstile ใช้กับเว็บไหนก็ได้โดยไม่ต้องให้ทราฟฟิกผ่าน Cloudflare แค่สร้าง widget ในบัญชี Cloudflare แล้วนำคีย์มาใส่ในปลั๊กอิน แผนฟรีใช้ได้ 20 widget และไม่จำกัดจำนวนครั้งที่ตรวจ ส่วนกฎ WAF และ rate limiting ต้องเปิด proxy ของ Cloudflare ก่อน
ถ้าไม่สะดวกตั้งค่าเอง หรืออยากให้มีคนคอยดูอัปเดตและรายงานความปลอดภัยให้ทุกเดือน ลองดูรายละเอียดบริการดูแลเว็บไซต์ WordPress รายเดือนได้